
它是什麼
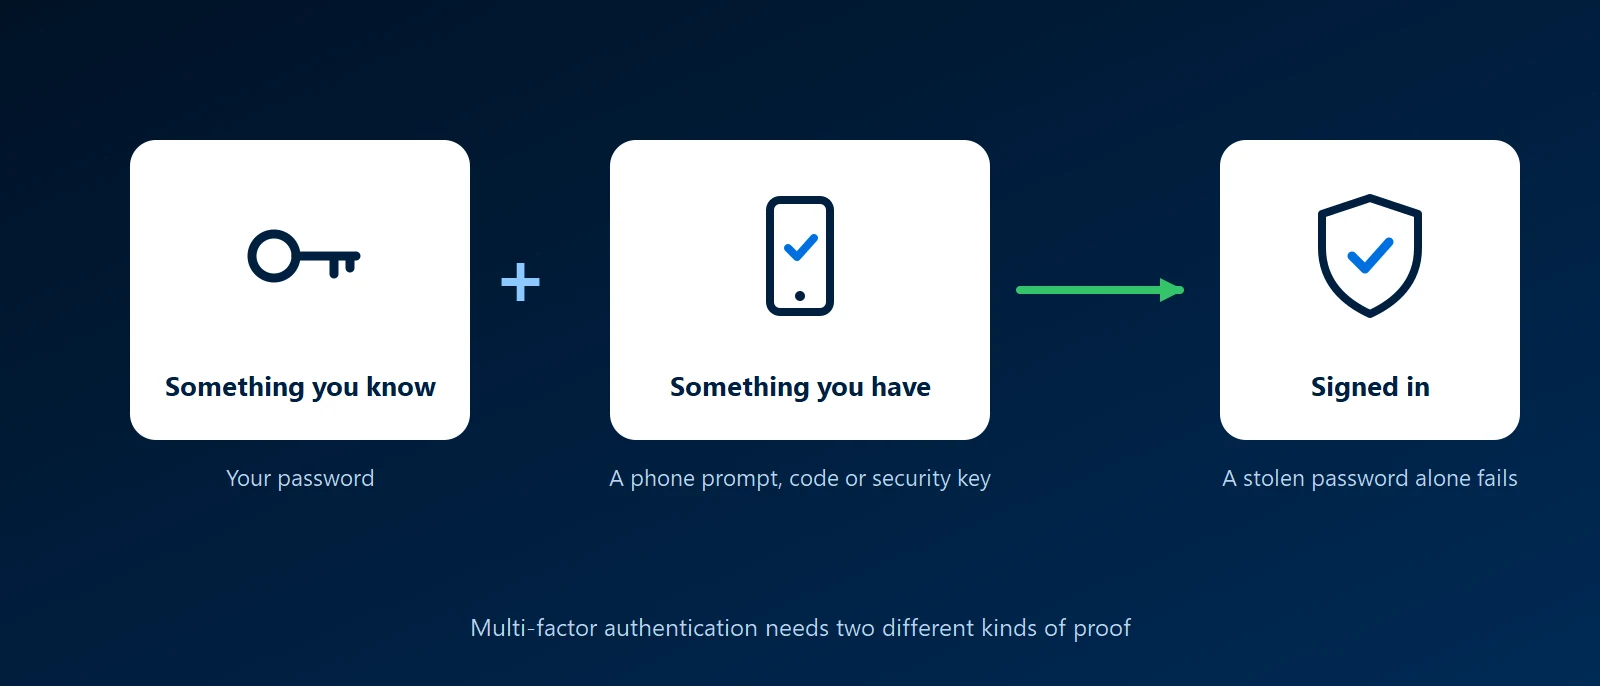
要素(factor)是一種證明。密碼是您知道的東西。手機或安全金鑰是您擁有的東西。指紋或臉部是您本身的特徵。MFA 要求兩種不同類型,因此知道密碼的攻擊者仍缺少第二種。雙重要素驗證(2FA)是同樣的概念,只是剛好是兩種。
常見的第二要素
- 驗證器應用程式提示:手機上的應用程式請您核准登入,通常需要配對螢幕上顯示的數字。這是 Microsoft 365 的常見選擇。
- 驗證器應用程式代碼:每 30 秒變更一次的六位數代碼。沒有手機訊號也能使用。
- 安全金鑰或 passkey:小型 USB 或 NFC 金鑰,或儲存在手機或筆電上的 passkey。它們會檢查您所在網站的位址,因此假的登入頁面無法利用它們。這是最強的選項。
- 簡訊或電話:聊勝於無,但最薄弱。電話號碼可能被接管,驗證碼也可能被騙著念給來電者聽。
為什麼這對企業很重要
- 密碼會外洩:它們被重複使用、被猜中、被釣魚,也被販售。MFA 能阻止外洩的密碼變成入侵。
- 電子郵件是通往其他一切的入口:掌控信箱的人就能重設其他服務的密碼。電子郵件帳號必須優先啟用 MFA。
- 保險公司與稽核人員會要求:資安保險申請書通常會詢問電子郵件、遠端存取與管理員帳號是否已啟用 MFA。
需要留意的事
- 提示疲勞:握有密碼的攻擊者可以不斷發送核准提示,直到有人點下同意。數字配對,也就是輸入登入畫面上顯示的數字,可以防止這種情況。
- 假登入頁面:逼真的登入頁面仿冒版可以即時轉送密碼與代碼。安全金鑰與 passkey 能抵禦這種攻擊,代碼與提示則不能。
- 遺失手機:請在手機遺失之前,而不是之後,設定第二種方法,並把復原碼存放在安全的地方。
- 略過驗證的帳號:共用信箱、服務帳號,以及無法使用 MFA 的舊登入方式,正是攻擊者會找的地方。請封鎖或加以限制。
MFA 與單一登入
當應用程式使用單一登入時,第二要素只需在身分識別提供者處檢查一次,就涵蓋所有已連接的應用程式。這是讓本身沒有 MFA 的工具也取得 MFA 的實用方式。
KawaConnect 如何處理 MFA
我們為客戶在 Microsoft 365 中啟用並管理 MFA,並搭配決定何時允許登入的條件式存取規則。這項工作屬於我們 Microsoft 365 與端點安全服務的一部分,而我們的網路安全工作則涵蓋遠端存取的多重要素登入。
相關服務
瞭解更多
- 維基百科上的多重要素驗證對各種要素及其可能遭受攻擊方式的中立概述。
- CISA:不只是密碼美國網路安全機關對為何以及如何啟用 MFA 的簡明指引。
- Microsoft Entra 多重要素驗證如何運作Microsoft 對 Microsoft 365 中可用方法的說明。
- FIDO Alliance:passkeypasskey 是什麼,以及哪些裝置與服務支援它。








