
O que é a autenticação multifator (MFA)?
A autenticação multifator pede uma segunda prova depois da senha, como uma notificação no celular ou uma chave de segurança. Assim, uma senha roubada sozinha não basta para entrar.
Fale com um engenheiro Base de conhecimento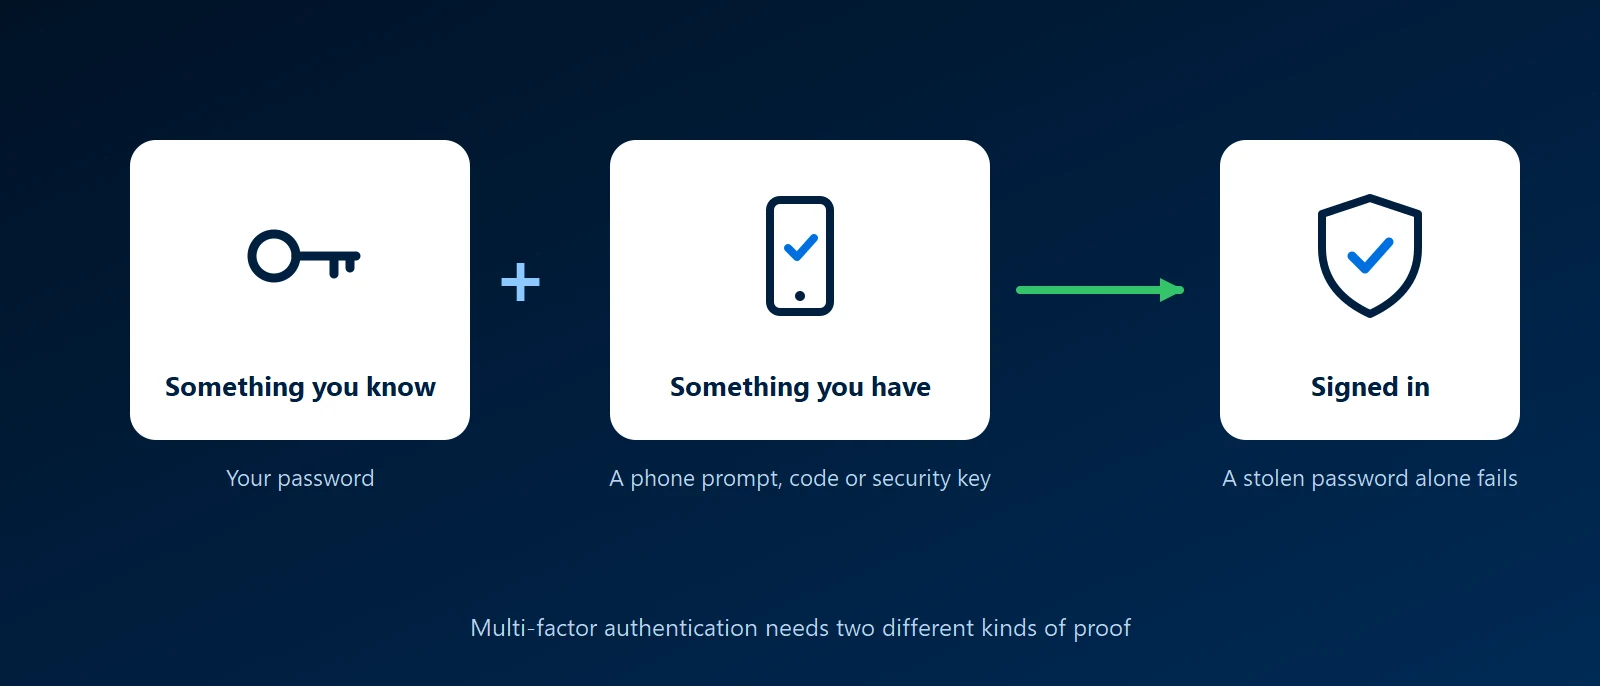
O que é
Um fator é um tipo de prova. Uma senha é algo que você sabe. Um celular ou uma chave de segurança é algo que você tem. Uma impressão digital ou um rosto é algo que você é. A MFA exige dois tipos diferentes, de modo que um invasor que descobre a senha ainda não tem o segundo. A autenticação em dois fatores, ou 2FA, é a mesma ideia com exatamente dois.
Os segundos fatores mais comuns
- Notificação do aplicativo autenticador: o aplicativo no celular pede que você aprove o login, muitas vezes combinando um número exibido na tela. É a escolha usual para o Microsoft 365.
- Código do aplicativo autenticador: um código de seis dígitos que muda a cada 30 segundos. Funciona sem sinal de celular.
- Chave de segurança ou passkey: uma pequena chave USB ou NFC, ou uma passkey guardada no celular ou notebook. Elas verificam o endereço do site em que você está, então uma página de login falsa não consegue usá-las. São a opção mais forte.
- Mensagem de texto ou ligação: melhor que nada, mas a mais fraca. Números de telefone podem ser tomados, e códigos podem ser ditos a quem liga.
Por que isso importa para uma empresa
- Senhas vazam: são reutilizadas, adivinhadas, obtidas por phishing e vendidas. A MFA é o que impede uma senha vazada de virar uma invasão.
- O e-mail é a porta de entrada para todo o resto: quem controla uma caixa de correio pode redefinir as senhas de outros serviços. As contas de e-mail precisam de MFA primeiro.
- Seguradoras e auditores pedem: os formulários de seguro cibernético costumam perguntar se a MFA está ativa para e-mail, acesso remoto e contas de administrador.
O que observar
- Cansaço de notificações: um invasor com a senha pode enviar pedidos de aprovação até que alguém toque em sim. A correspondência de número, em que você digita o número exibido na tela de login, evita isso.
- Páginas de login falsas: uma cópia convincente de uma página de login pode repassar senha e código em tempo real. Chaves de segurança e passkeys resistem a isso, e códigos e notificações não.
- Celulares perdidos: configure um segundo método e guarde códigos de recuperação em lugar seguro antes de perder o celular, não depois.
- Contas que escapam dela: caixas compartilhadas, contas de serviço e métodos de login antigos que não suportam MFA são onde os invasores procuram. Bloqueie ou restrinja essas contas.
MFA e login único
Quando os aplicativos usam login único, o segundo fator é verificado uma vez no provedor de identidade e vale para todos os aplicativos conectados. É a forma prática de ter MFA em ferramentas que não têm MFA própria.
Como a KawaConnect trabalha com a MFA
Ativamos e gerenciamos a MFA no Microsoft 365 para os clientes, junto com regras de acesso condicional que decidem quando um login é permitido. Esse trabalho faz parte dos nossos serviços de Microsoft 365 e de segurança de endpoints, e nosso trabalho de segurança de rede cobre o login com múltiplos fatores para acesso remoto.
Serviços relacionados
Microsoft 365
MFA e acesso condicional configurados e mantidos funcionando.
Segurança de endpoints
Contas protegidas em dispositivos gerenciados e criptografados.
Segurança de rede
Acesso remoto que exige um segundo fator.
Saiba mais
- Autenticação multifator na WikipédiaUma visão geral neutra dos fatores e de como cada um pode ser atacado.
- CISA: Mais que uma senhaA orientação simples da agência de cibersegurança dos EUA sobre por que e como ativar a MFA.
- Como funciona a autenticação multifator do Microsoft EntraA descrição da Microsoft dos métodos disponíveis no Microsoft 365.
- FIDO Alliance: passkeysO que são passkeys e quais dispositivos e serviços as suportam.
Não tem certeza de que a MFA está ativa em todos os lugares
Diga-nos em que sua equipe faz login. Vamos verificar quais contas têm um segundo fator e quais não têm.
Inicie uma conversa







