
¿Qué es la autenticación multifactor (MFA)?
La autenticación multifactor pide una segunda prueba después de la contraseña, como una notificación en el teléfono o una llave de seguridad. Así, una contraseña robada por sí sola ya no basta para entrar.
Hable con un ingeniero Base de conocimiento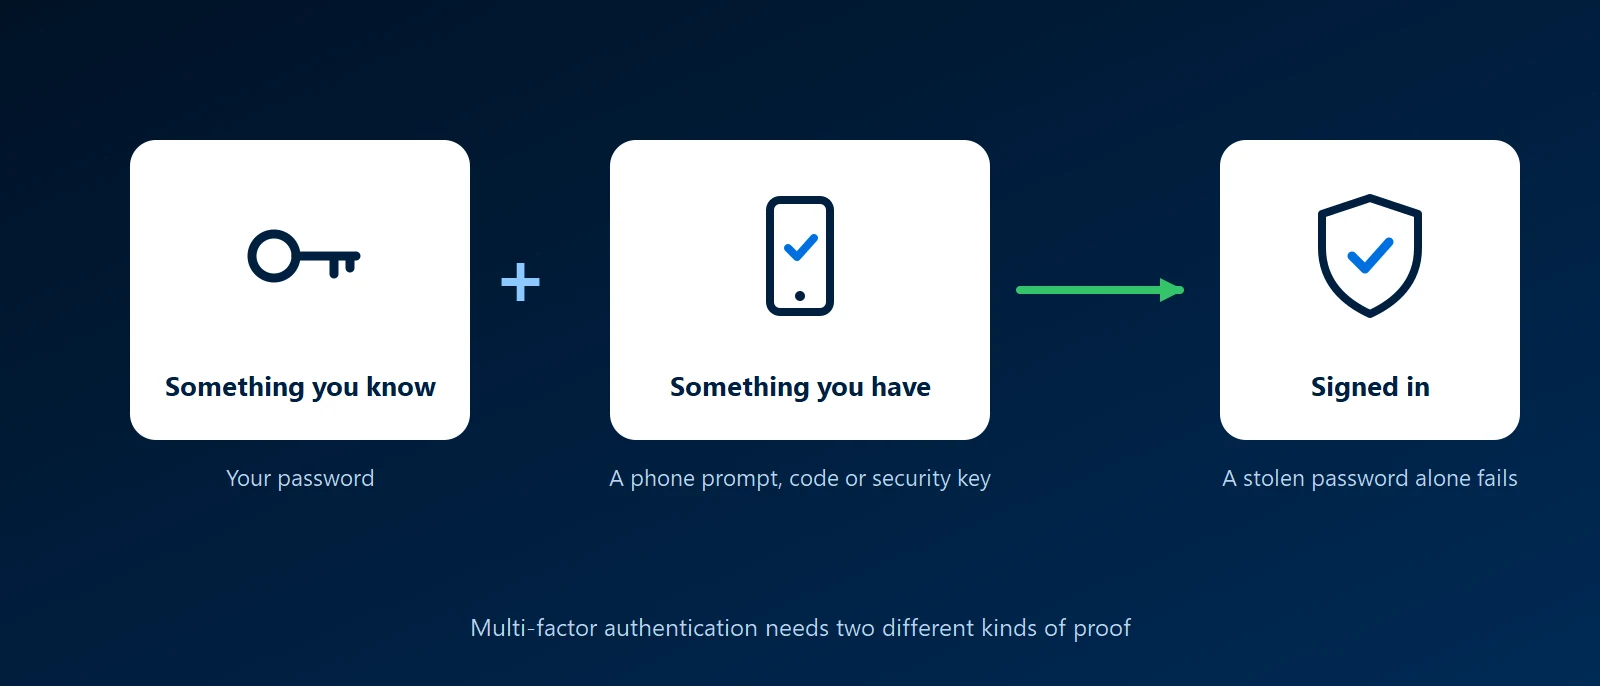
Qué es
Un factor es un tipo de prueba. Una contraseña es algo que usted sabe. Un teléfono o una llave de seguridad es algo que usted tiene. Una huella digital o un rostro es algo que usted es. La MFA exige dos tipos distintos, de modo que un atacante que descubre la contraseña aún carece del segundo. La autenticación en dos pasos, o 2FA, es la misma idea con exactamente dos.
Los segundos factores más comunes
- Notificación de aplicación de autenticación: la aplicación en su teléfono le pide aprobar el inicio de sesión, a menudo haciendo coincidir un número que aparece en pantalla. Es la opción habitual en Microsoft 365.
- Código de aplicación de autenticación: un código de seis dígitos que cambia cada 30 segundos. Funciona sin señal telefónica.
- Llave de seguridad o passkey: una pequeña llave USB o NFC, o una passkey guardada en su teléfono o laptop. Estas verifican la dirección del sitio en el que está, de modo que una página de inicio de sesión falsa no puede usarlas. Son la opción más sólida.
- Mensaje de texto o llamada telefónica: mejor que nada, pero lo más débil. Los números de teléfono pueden ser secuestrados y los códigos pueden ser dictados a quien llama.
Por qué le importa a una empresa
- Las contraseñas se filtran: se reutilizan, se adivinan, se obtienen por phishing y se venden. La MFA impide que una contraseña filtrada se convierta en una intrusión.
- El correo es la puerta de entrada a todo lo demás: quien controla un buzón puede restablecer las contraseñas de otros servicios. Las cuentas de correo necesitan MFA primero.
- Las aseguradoras y los auditores la piden: las solicitudes de seguros cibernéticos suelen preguntar si la MFA está activada para el correo, el acceso remoto y las cuentas de administrador.
A qué prestar atención
- Fatiga de notificaciones: un atacante con la contraseña puede enviar notificaciones de aprobación hasta que alguien toque sí. La coincidencia de números, en la que usted escribe el número que aparece en la pantalla de inicio de sesión, lo evita.
- Páginas de inicio de sesión falsas: una copia convincente de una página de inicio de sesión puede retransmitir en tiempo real una contraseña y un código. Las llaves de seguridad y las passkeys resisten esto; los códigos y las notificaciones no.
- Teléfonos perdidos: configure un segundo método y guarde códigos de recuperación en un lugar seguro antes de perder el teléfono, no después.
- Cuentas que la omiten: los buzones compartidos, las cuentas de servicio y los métodos de inicio de sesión antiguos que no admiten MFA son lo que buscan los atacantes. Bloquéelos o restrínjalos.
MFA e inicio de sesión único
Cuando las aplicaciones usan inicio de sesión único, el segundo factor se comprueba una sola vez en el proveedor de identidad y cubre todas las aplicaciones conectadas. Esa es la forma práctica de tener MFA en herramientas que no tienen MFA propia.
Cómo trabaja KawaConnect con la MFA
Activamos y administramos la MFA en Microsoft 365 para los clientes, junto con reglas de acceso condicional que deciden cuándo se permite un inicio de sesión. Ese trabajo forma parte de nuestros servicios de Microsoft 365 y de seguridad de endpoints, y nuestro trabajo de seguridad de red abarca el inicio de sesión multifactor para el acceso remoto.
Servicios relacionados
Microsoft 365
MFA y acceso condicional configurados y en buen funcionamiento.
Seguridad de endpoints
Cuentas protegidas en dispositivos administrados y cifrados.
Seguridad de red
Acceso remoto que exige un segundo factor.
Más información
- Autenticación multifactor en WikipediaUn panorama neutral de los factores y de cómo se puede atacar cada uno.
- CISA: Más que una contraseñaLa orientación sencilla de la agencia de ciberseguridad de EE. UU. sobre por qué y cómo activar la MFA.
- Cómo funciona la autenticación multifactor de Microsoft EntraLa descripción de Microsoft de los métodos disponibles en Microsoft 365.
- FIDO Alliance: passkeysQué son las passkeys y qué dispositivos y servicios las admiten.
¿No está seguro de que la MFA esté activada en todas partes?
Díganos en qué inicia sesión su personal. Revisaremos qué cuentas tienen un segundo factor y cuáles no.
Iniciar una conversación







