
다단계 인증(MFA)이란?
다단계 인증은 비밀번호 다음에 휴대폰 알림이나 보안 키 같은 두 번째 증명을 요구합니다. 그러면 비밀번호를 도난당해도 그것만으로는 로그인할 수 없습니다.
엔지니어와 상담하세요 지식 베이스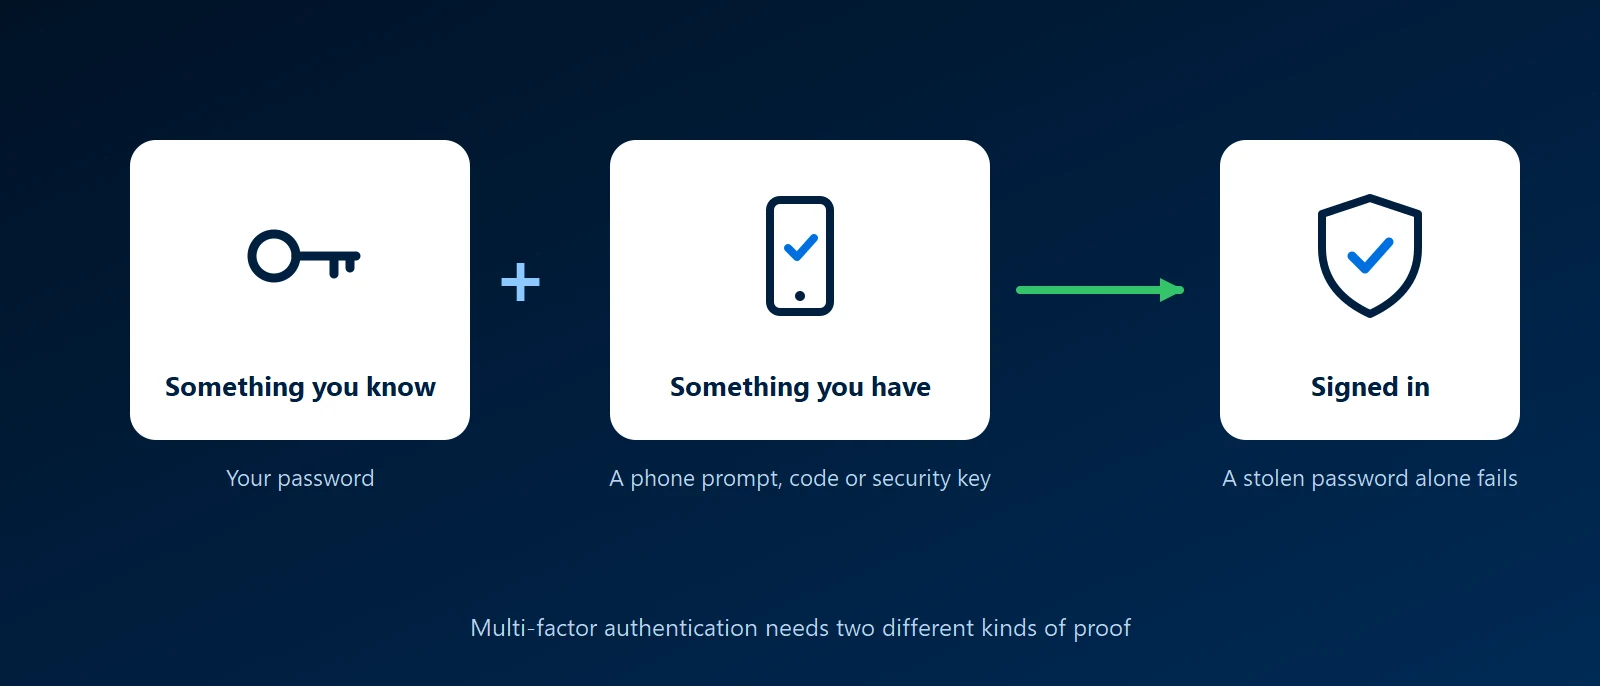
정의
요소(factor)는 증명의 한 종류입니다. 비밀번호는 아는 것, 휴대폰이나 보안 키는 가진 것, 지문이나 얼굴은 나 자신인 것입니다. MFA는 서로 다른 두 종류를 요구하므로 비밀번호를 알아낸 공격자도 두 번째 요소는 갖지 못합니다. 2단계 인증, 즉 2FA는 정확히 두 개를 쓰는 같은 개념입니다.
일반적인 두 번째 요소
- 인증 앱 알림: 휴대폰의 앱이 로그인을 승인하라고 요청하며, 흔히 화면에 표시된 숫자를 맞추는 방식입니다. Microsoft 365에서 일반적으로 선택하는 방식입니다.
- 인증 앱 코드: 30초마다 바뀌는 여섯 자리 코드입니다. 휴대폰 신호가 없어도 작동합니다.
- 보안 키 또는 패스키: 작은 USB 또는 NFC 키이거나 휴대폰이나 노트북에 저장된 패스키입니다. 현재 접속한 사이트의 주소를 확인하므로 가짜 로그인 페이지는 이를 사용할 수 없습니다. 가장 강력한 방법입니다.
- 문자 메시지 또는 전화 통화: 없는 것보다는 낫지만 가장 약합니다. 전화번호는 탈취될 수 있고, 코드는 전화를 건 사람에게 불러 줄 수 있습니다.
기업에 중요한 이유
- 비밀번호는 유출됩니다: 재사용되고, 추측되고, 피싱당하고, 판매됩니다. MFA는 유출된 비밀번호가 침입으로 이어지지 않게 막아 줍니다.
- 이메일은 다른 모든 것으로 들어가는 입구입니다: 사서함을 장악한 사람은 다른 서비스의 비밀번호를 재설정할 수 있습니다. 이메일 계정에 가장 먼저 MFA를 적용해야 합니다.
- 보험사와 감사인이 요구합니다: 사이버 보험 신청서에는 이메일, 원격 접속, 관리자 계정에 MFA가 켜져 있는지 묻는 항목이 흔히 있습니다.
주의할 점
- 알림 피로: 비밀번호를 가진 공격자가 누군가 승인을 누를 때까지 승인 알림을 계속 보낼 수 있습니다. 로그인 화면에 표시된 숫자를 입력하는 숫자 일치 방식이 이를 막습니다.
- 가짜 로그인 페이지: 그럴듯한 로그인 페이지 복제본이 비밀번호와 코드를 실시간으로 중계할 수 있습니다. 보안 키와 패스키는 이를 견디지만 코드와 알림은 그렇지 못합니다.
- 휴대폰 분실: 휴대폰을 잃어버린 뒤가 아니라 잃어버리기 전에 두 번째 방법을 설정하고 복구 코드를 안전한 곳에 보관하세요.
- MFA를 건너뛰는 계정: 공유 사서함, 서비스 계정, MFA를 지원하지 못하는 오래된 로그인 방식이 공격자가 노리는 곳입니다. 이를 차단하거나 제한하세요.
MFA와 싱글 사인온
애플리케이션이 싱글 사인온을 사용하면 두 번째 요소를 ID 공급자에서 한 번 확인하고 연결된 모든 애플리케이션에 적용됩니다. 자체 MFA가 없는 도구에 MFA를 적용하는 현실적인 방법입니다.
KawaConnect의 MFA 지원 방식
저희는 고객을 위해 Microsoft 365에서 MFA를 켜고 관리하며, 로그인을 허용할 시점을 결정하는 조건부 접근 규칙도 함께 설정합니다. 이 업무는 Microsoft 365 및 엔드포인트 보안 서비스의 일부이며, 네트워크 보안 업무는 원격 접속에 대한 다단계 로그인을 다룹니다.
관련 서비스
Microsoft 365
MFA와 조건부 접근을 설정하고 계속 작동하도록 유지.
엔드포인트 보안
관리되고 암호화된 기기에서 보호되는 계정.
네트워크 보안
두 번째 요소를 요구하는 원격 접속.
자세히 보기
- Wikipedia의 Multi-factor authentication각 요소와 각각이 공격받는 방식에 대한 중립적인 개요.
- CISA: More than a passwordMFA를 켜야 하는 이유와 방법에 대한 미국 사이버보안 기관의 쉬운 안내.
- How Microsoft Entra multi-factor authentication worksMicrosoft 365에서 사용할 수 있는 방법에 대한 Microsoft의 설명.
- FIDO Alliance: passkeys패스키가 무엇이며 어떤 기기와 서비스가 지원하는지.








