
ما هي المصادقة متعددة العوامل (MFA)؟
تطلب المصادقة متعددة العوامل إثباتًا ثانيًا بعد كلمة المرور، مثل إشعار على هاتفكم أو مفتاح أمان. فلا تكفي كلمة المرور المسروقة وحدها للدخول.
تحدث إلى مهندس قاعدة المعرفة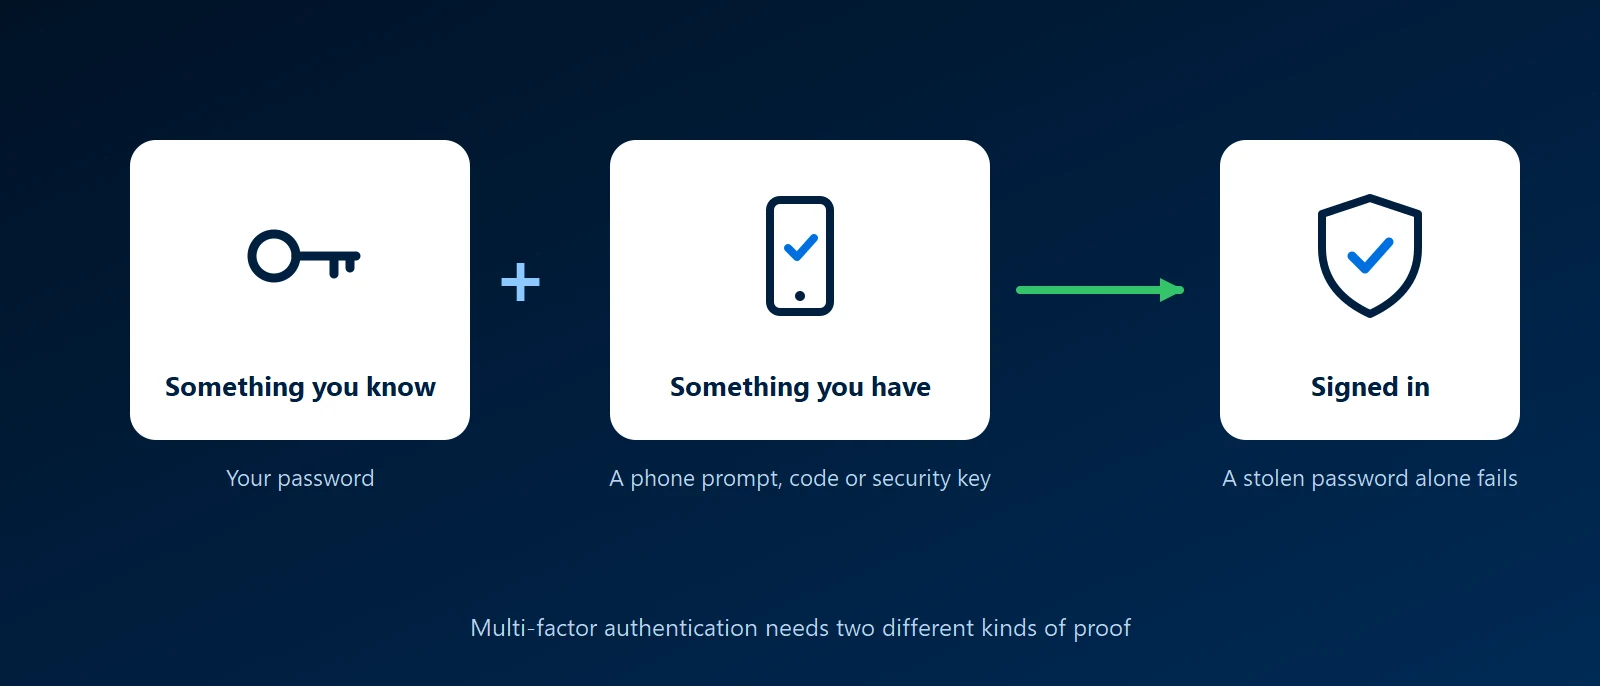
ما هو
العامل (factor) نوع من الإثبات. كلمة المرور شيء تعرفه. والهاتف أو مفتاح الأمان شيء تملكه. والبصمة أو الوجه شيء أنت عليه. تتطلب MFA نوعين مختلفين، فالمهاجم الذي يعرف كلمة المرور يفتقر مع ذلك إلى الثاني. والمصادقة الثنائية، أو 2FA، هي الفكرة نفسها باثنين بالضبط.
العوامل الثانية الشائعة
- إشعار تطبيق المصادقة: يطلب منكم التطبيق على هاتفكم الموافقة على تسجيل الدخول، غالبًا بمطابقة رقم يظهر على الشاشة. وهذا الخيار المعتاد في Microsoft 365.
- رمز تطبيق المصادقة: رمز من ستة أرقام يتغير كل 30 ثانية. ويعمل دون إشارة هاتف.
- مفتاح أمان أو مفتاح مرور (passkey): مفتاح USB أو NFC صغير، أو مفتاح مرور مخزَّن على هاتفكم أو حاسوبكم المحمول. تتحقق هذه من عنوان الموقع الذي أنتم عليه، فلا تستطيع صفحة تسجيل دخول مزيفة استخدامها. وهي الخيار الأقوى.
- رسالة نصية أو مكالمة هاتفية: أفضل من لا شيء، لكنها الأضعف. يمكن الاستيلاء على أرقام الهواتف، ويمكن إملاء الرموز على متصل.
لماذا يهم الشركات
- كلمات المرور تتسرب: تُعاد استخدامها وتُخمَّن وتُصطاد بالتصيد وتُباع. وMFA هي ما يمنع كلمة المرور المسرَّبة من أن تتحول إلى اختراق.
- البريد الإلكتروني هو الباب إلى كل شيء آخر: من يتحكم في صندوق بريد يستطيع إعادة تعيين كلمات مرور الخدمات الأخرى. وحسابات البريد تحتاج إلى MFA أولًا.
- شركات التأمين والمدققون يطلبونها: تسأل طلبات التأمين السيبراني عادةً هل MFA مفعّلة للبريد والوصول عن بُعد وحسابات المسؤولين.
ما ينبغي الانتباه إليه
- إرهاق الإشعارات: يستطيع مهاجم يملك كلمة المرور إرسال إشعارات موافقة حتى ينقر أحدهم بنعم. ويمنع هذا مطابقة الأرقام، حيث تكتبون الرقم الظاهر على شاشة تسجيل الدخول.
- صفحات تسجيل دخول مزيفة: نسخة مقنعة من صفحة تسجيل الدخول تستطيع تمرير كلمة المرور والرمز في الوقت الفعلي. وتقاوم مفاتيح الأمان ومفاتيح المرور ذلك، أما الرموز والإشعارات فلا.
- الهواتف المفقودة: أعدّوا طريقة ثانية واحتفظوا برموز الاسترداد في مكان آمن قبل أن يُفقد الهاتف، لا بعده.
- حسابات تتجاوزها: الصناديق المشتركة وحسابات الخدمة وطرق تسجيل الدخول القديمة التي لا تدعم MFA هي ما يبحث عنه المهاجمون. احجبوها أو قيّدوها.
MFA وتسجيل الدخول الموحد
حين تستخدم التطبيقات تسجيل الدخول الموحد، يُفحص العامل الثاني مرة واحدة عند موفّر الهوية ويشمل كل تطبيق متصل. وهذه هي الطريقة العملية للحصول على MFA في أدوات لا تملك MFA خاصة بها.
كيف تعمل KawaConnect مع MFA
نفعّل MFA في Microsoft 365 للعملاء وندير شؤونها، مع قواعد وصول مشروط تحدد متى يُسمح بتسجيل الدخول. وهذا العمل جزء من خدماتنا في Microsoft 365 وأمان نقاط النهاية، ويغطي عملنا في أمان الشبكات تسجيل الدخول متعدد العوامل للوصول عن بُعد.
خدمات ذات صلة
Microsoft 365
MFA والوصول المشروط معدّان ويبقيان عاملين.
أمن نقاط النهاية
حسابات محمية على أجهزة مُدارة ومشفّرة.
أمن الشبكات
وصول عن بُعد يتطلب عاملًا ثانيًا.
اعرف المزيد
- المصادقة متعددة العوامل على ويكيبيديانظرة عامة محايدة على العوامل وكيف يمكن مهاجمة كل منها.
- CISA: أكثر من كلمة مرورإرشادات وكالة الأمن السيبراني الأمريكية المبسطة عن سبب تفعيل MFA وكيفيته.
- كيف تعمل المصادقة متعددة العوامل في Microsoft Entraوصف Microsoft للطرق المتاحة في Microsoft 365.
- FIDO Alliance: مفاتيح المرورما هي مفاتيح المرور وأي الأجهزة والخدمات تدعمها.
لستم متأكدين أن MFA مفعّلة في كل مكان
أخبرونا إلى ماذا يسجّل موظفوكم الدخول. سنفحص أي الحسابات لديها عامل ثانٍ وأيها ليس لديها.
ابدأ محادثة







