
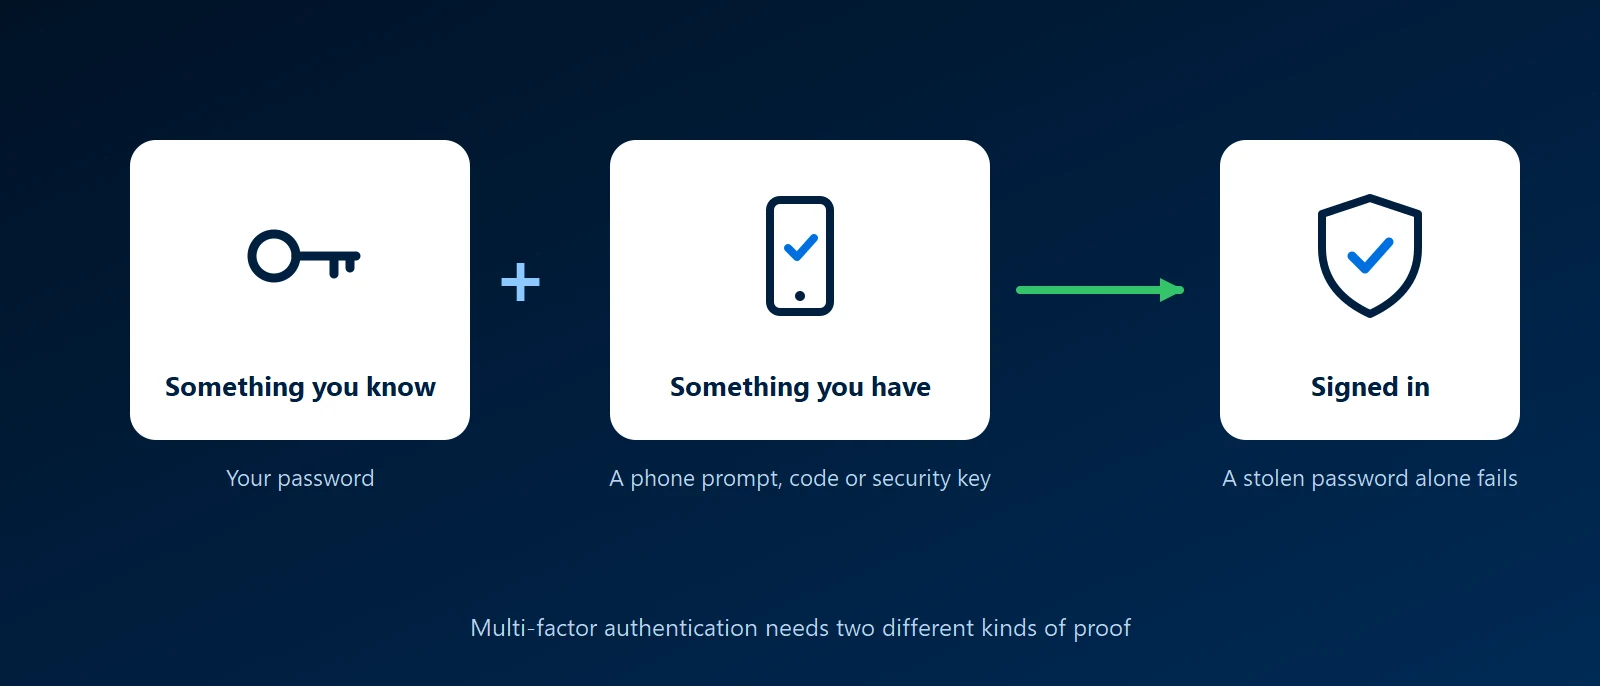
它是什么
因素是一种证明方式。密码是您知道的东西。手机或安全密钥是您拥有的东西。指纹或面部是您本身的特征。MFA 要求两种不同类型,因此攻击者即使得知了密码,仍然缺少第二种。双因素身份验证(2FA)是同样的思路,只是恰好使用两种。
常见的第二因素
- 身份验证器应用提示:手机上的应用请您批准登录,通常需要匹配屏幕上显示的数字。这是 Microsoft 365 的常用选择。
- 身份验证器应用验证码:每 30 秒变化一次的六位数字验证码。没有手机信号也能使用。
- 安全密钥或通行密钥(passkey):小型 USB 或 NFC 密钥,或存储在手机或笔记本电脑上的通行密钥。它们会核对您所在网站的地址,因此伪造的登录页面无法使用它们。这是最强的选项。
- 短信或电话:总比没有强,但最薄弱。电话号码可能被劫持,验证码也可能被骗子在电话里套取。
为什么它对企业重要
- 密码会泄露:它们会被重复使用、被猜到、被钓取,并被出售。MFA 能阻止泄露的密码变成入侵。
- 电子邮件是通往其他一切的入口:谁控制了邮箱,谁就能重置其他服务的密码。电子邮件账户要最先启用 MFA。
- 保险公司和审计人员会要求:网络保险申请通常会询问电子邮件、远程访问和管理员账户是否启用了 MFA。
需要注意什么
- 提示疲劳:掌握密码的攻击者可以不断发送批准提示,直到有人点“是”。数字匹配,即输入登录屏幕上显示的数字,可以防止这种情况。
- 伪造的登录页面:逼真的登录页面副本可以实时转发密码和验证码。安全密钥和通行密钥能抵御这种攻击,验证码和提示则不能。
- 丢失手机:请在手机丢失之前,而不是之后,设置第二种方式,并把恢复码存放在安全的地方。
- 绕过它的账户:共享邮箱、服务账户,以及无法使用 MFA 的旧登录方式,正是攻击者寻找的目标。请将它们阻止或限制。
MFA 与单点登录
当应用使用单点登录时,第二因素只在身份提供商处验证一次,并覆盖所有已连接的应用。这是让本身没有 MFA 的工具也获得 MFA 的实用办法。
KawaConnect 如何处理 MFA
我们为客户在 Microsoft 365 中启用并管理 MFA,并配合决定何时允许登录的条件访问规则。这项工作属于我们的 Microsoft 365 和终端安全服务,而我们的网络安全工作涵盖远程访问的多因素登录。
相关服务
了解更多
- 维基百科上的多因素身份验证对各种因素及各自可能遭受攻击方式的中立概述。
- CISA:不止一个密码美国网络安全机构关于为什么以及如何启用 MFA 的通俗指导。
- Microsoft Entra 多因素身份验证如何工作Microsoft 对 Microsoft 365 中可用方式的说明。
- FIDO 联盟:通行密钥通行密钥是什么,以及哪些设备和服务支持它们。








