
Что такое многофакторная аутентификация (MFA)?
Многофакторная аутентификация требует второе подтверждение после пароля, например запрос на телефоне или ключ безопасности. Одного украденного пароля тогда недостаточно для входа.
Поговорить с инженером База знаний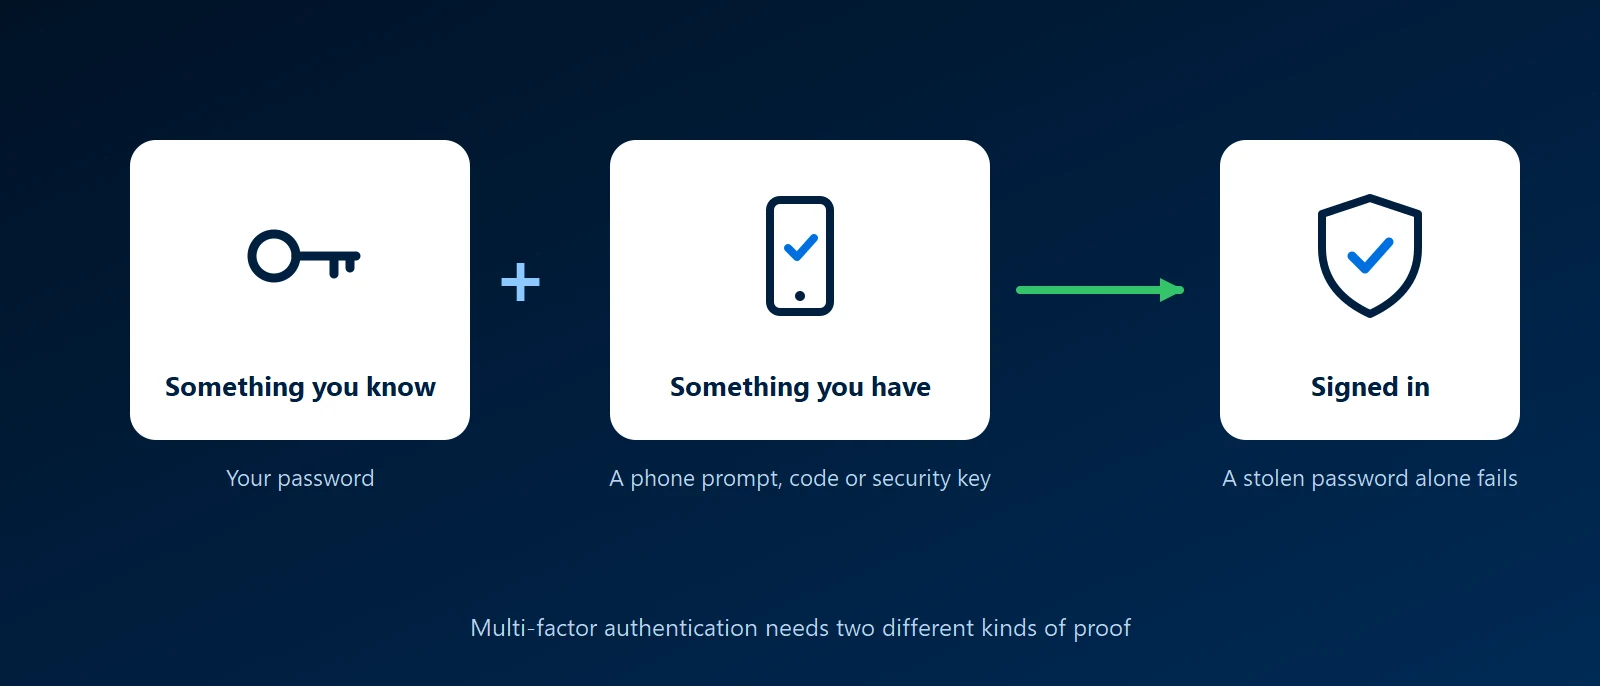
Что это такое
Фактор это вид подтверждения. Пароль это то, что вы знаете. Телефон или ключ безопасности это то, что у вас есть. Отпечаток пальца или лицо это то, что есть вы сами. MFA требует два разных вида, поэтому злоумышленник, узнавший пароль, всё равно не имеет второго. Двухфакторная аутентификация, или 2FA, это та же идея ровно с двумя факторами.
Распространённые вторые факторы
- Запрос в приложении-аутентификаторе: приложение на телефоне просит подтвердить вход, часто путём выбора числа, показанного на экране. Это обычный выбор для Microsoft 365.
- Код из приложения-аутентификатора: шестизначный код, который меняется каждые 30 секунд. Работает без сигнала сотовой сети.
- Ключ безопасности или passkey: небольшой USB- или NFC-ключ либо passkey, хранящийся на телефоне или ноутбуке. Они проверяют адрес сайта, на котором вы находитесь, поэтому поддельная страница входа ими воспользоваться не может. Это самый надёжный вариант.
- SMS или телефонный звонок: лучше, чем ничего, но это самый слабый вариант. Номера телефонов можно перехватить, а коды можно выманить у человека по телефону.
Почему это важно для бизнеса
- Пароли утекают: их используют повторно, подбирают, выманивают фишингом и продают. MFA не даёт утёкшему паролю превратиться во взлом.
- Почта это вход во всё остальное: тот, кто контролирует почтовый ящик, может сбросить пароли других сервисов. Защищать MFA нужно в первую очередь учётные записи электронной почты.
- Страховщики и аудиторы спрашивают о ней: в заявках на киберстрахование обычно спрашивают, включена ли MFA для почты, удалённого доступа и учётных записей администраторов.
На что обратить внимание
- Усталость от запросов: злоумышленник, знающий пароль, может слать запросы на подтверждение, пока кто-нибудь не нажмёт «да». Сопоставление числа, когда вы вводите число с экрана входа, этому препятствует.
- Поддельные страницы входа: убедительная копия страницы входа может в реальном времени передать пароль и код. Ключи безопасности и passkey этому противостоят, а коды и запросы нет.
- Потерянные телефоны: настройте второй способ и сохраните коды восстановления в надёжном месте до потери телефона, а не после.
- Учётные записи, обходящие MFA: общие почтовые ящики, служебные учётные записи и устаревшие способы входа, не поддерживающие MFA, это то, что ищут злоумышленники. Заблокируйте или ограничьте их.
MFA и единый вход
Когда приложения используют единый вход, второй фактор проверяется один раз у поставщика удостоверений и действует для всех подключённых приложений. Это практичный способ получить MFA в инструментах, у которых собственной MFA нет.
Как KawaConnect работает с MFA
Мы включаем и ведём MFA в Microsoft 365 для клиентов вместе с правилами условного доступа, которые определяют, когда вход разрешён. Эта работа входит в наши услуги по Microsoft 365 и защите конечных устройств, а наша работа по сетевой безопасности охватывает многофакторный вход для удалённого доступа.
Связанные услуги
Microsoft 365
MFA и условный доступ настроены и поддерживаются в рабочем состоянии.
Защита конечных устройств
Защищённые учётные записи на управляемых зашифрованных устройствах.
Сетевая безопасность
Удалённый доступ, требующий второго фактора.
Подробнее
- Многофакторная аутентификация в ВикипедииНейтральный обзор факторов и способов атаки на каждый из них.
- CISA: больше, чем парольПростые рекомендации агентства кибербезопасности США о том, зачем и как включить MFA.
- Как работает многофакторная аутентификация Microsoft EntraОписание Microsoft методов, доступных в Microsoft 365.
- FIDO Alliance: passkeyЧто такое passkey и какие устройства и сервисы их поддерживают.
Не уверены, что MFA включена везде
Расскажите, в какие системы входят ваши сотрудники. Мы проверим, у каких учётных записей есть второй фактор, а у каких нет.
Начать разговор







