Услуги VPN в Питтсбурге и Кливленде
KawaConnect создаёт и сопровождает корпоративные VPN на OpenVPN, WireGuard и Tailscale для компаний в Питтсбурге и западной Пенсильвании, а также в районе Кливленда и на северо-востоке Огайо. Сотрудники работают из дома, филиалы пользуются общими системами, а подрядчики получают доступ для одной задачи, и всё это без открытия вашей сети в интернет.
Спланировать VPN Сетевая безопасность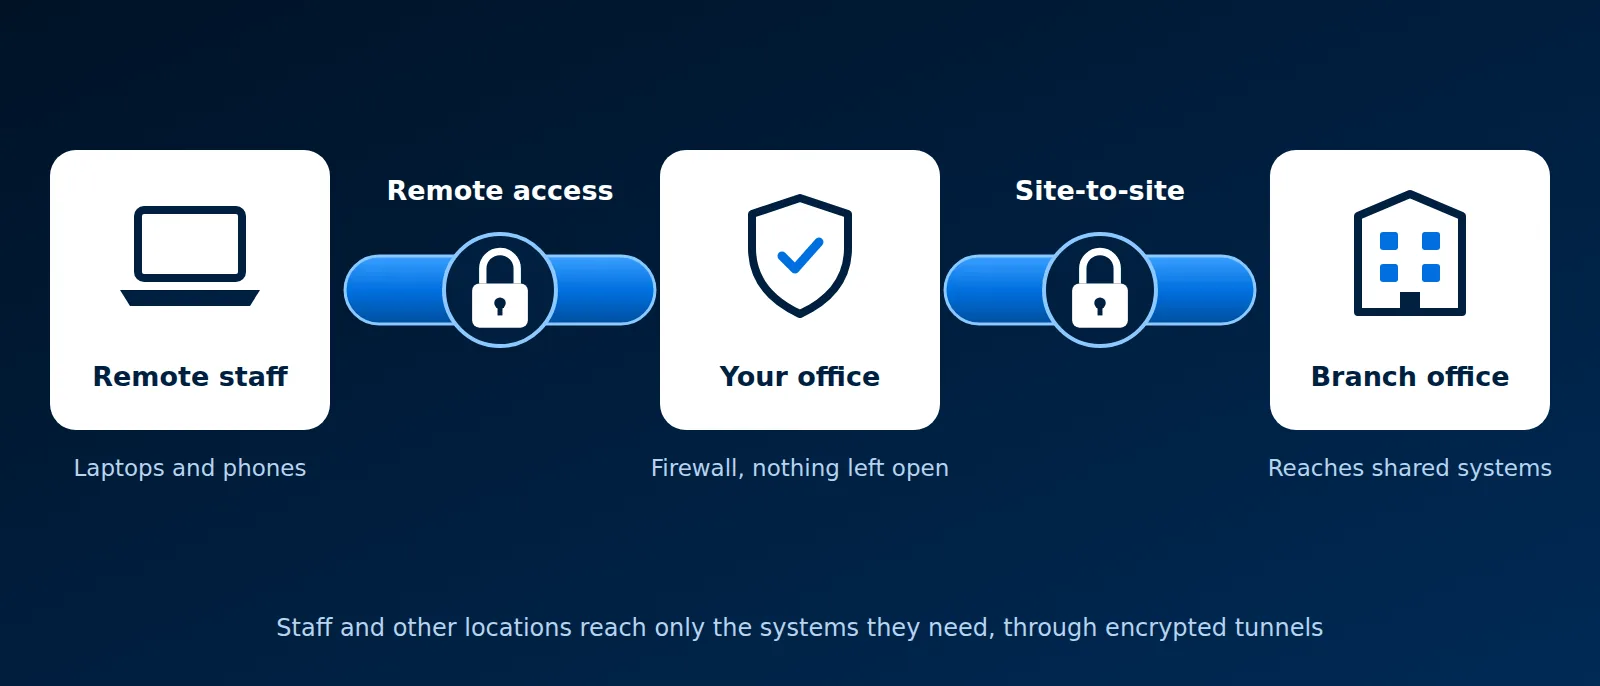
Платформы в этой услуге
Что мы настраиваем
Большинству компаний нужно то или иное сочетание этих четырёх вариантов. Мы проектируем их вместе, чтобы был один путь входа и одно место, где доступ отключается.
Удалённый доступ для сотрудников
Ноутбуки и телефоны подключаются к офисным файлам, отраслевым приложениям и удалённым рабочим столам откуда угодно, с многофакторным входом.
VPN между офисами
Постоянный зашифрованный канал между офисами, складами или строительными объектами, чтобы каждая площадка обращалась к общим серверам так, как будто они находятся в соседней комнате.
Доступ для поставщиков и подрядчиков
Внешняя поддержка получает отдельную учётную запись, которая даёт доступ к одной системе, ведёт журнал действий и отключается по окончании работ.
Камеры и системы здания
К видеорегистраторам, контроллерам дверей и другим устройствам подключаются через VPN, поэтому их веб-страницы никогда не доступны из интернета.
OpenVPN, WireGuard или Tailscale
Все три шифруют трафик между устройством и вашей сетью. Они различаются тем, как пользователи входят, как обрабатываются ключи и на чём они работают. Мы выбираем тот, который подходит к вашей работе, и часто используем два вместе.
| OpenVPN | WireGuard | Tailscale | |
|---|---|---|---|
| Что это такое | Давно зарекомендовавший себя VPN на основе сертификатов TLS | Компактный и быстрый протокол VPN, встроенный в Linux | Управляемый сервис, который сам строит соединения WireGuard |
| Как входят пользователи | Сертификат плюс имя пользователя, пароль и второй фактор | Ключ на каждом устройстве, без входа пользователя | Ваша учётная запись Microsoft 365 или Google, с MFA |
| Где работает | На офисном межсетевом экране | На межсетевом экране или сервере Linux | На каждом устройстве, с небольшим координационным сервисом |
| Лучше всего подходит для | Межсетевых экранов, которые у вас уже есть, и сотрудников, которым нужна привычная кнопка подключения | Связи между офисами и стационарных устройств | Команд, которые растут и меняются, и доступа сразу ко многим площадкам |
| Стоимость | Бесплатно, открытый исходный код | Бесплатно, открытый исходный код | Бесплатно при небольшом использовании, выше этого тарифы за пользователя |
OpenVPN на вашем межсетевом экране
OpenVPN встроен в OPNsense и pfSense, поэтому межсетевой экран, который у вас уже работает, может стать VPN-сервером. Каждый пользователь получает сертификат и входит с паролем и одноразовым кодом. Правила межсетевого экрана определяют, к каким системам имеет доступ каждая группа.
WireGuard для офисов и серверов
WireGuard быстро подключается и мало нагружает оборудование. Мы используем его для туннелей между офисами и между серверами, где обе стороны редко меняются. Каждая сторона доверяет только открытому ключу другой, поэтому пароля, который можно украсть, просто нет.
Tailscale для команд
Tailscale работает на WireGuard и добавляет вход через ваши существующие учётные записи. Когда кто-то увольняется, отключение его учётной записи закрывает ему доступ везде. Правила доступа пишутся один раз и действуют на всех устройствах. Именно его мы используем для удалённого доступа сотрудников.
IPsec и SSL VPN
Ещё два названия, которые встречаются в меню межсетевых экранов. IPsec является стандартом для туннелей между межсетевыми экранами разных марок, а также между офисом и Azure или AWS; мы применяем его, когда другую сторону настраиваем не мы. SSL VPN обеспечивает удалённый доступ с тем же шифрованием, что и у защищённых сайтов. К этому типу относится OpenVPN, а производители межсетевых экранов продают собственные решения. Когда нам достаётся SSL VPN от производителя, мы первым делом его обновляем, поскольку его страница входа доступна из интернета.
Никаких открытых портов
Удалённый рабочий стол, видеорегистраторы и страницы администрирования, оставленные открытыми в интернет, являются распространённым путём проникновения для злоумышленников. Мы закрываем их и размещаем за VPN. Подробнее читайте в наших статьях об удалённом рабочем столе, SSH и межсетевых экранах или посмотрите, как мы организуем удалённый просмотр камер.
Как проходит проект VPN
- Обследование. Мы составляем список, кому нужен доступ, откуда и к каким системам, и изучаем межсетевой экран, который у вас сейчас есть.
- Проектирование. Мы выбираем OpenVPN, WireGuard, Tailscale или их сочетание и записываем правила доступа для каждой группы.
- Сборка и тестирование. Мы настраиваем VPN на вашем межсетевом экране или устройствах, подключаем пилотную группу и проверяем, что каждое бизнес-приложение работает через туннель.
- Развёртывание. Сотрудники получают короткие инструкции по настройке, а мы закрываем порты, которые заменяет VPN.
- Сопровождение. В рамках управляемых ИТ-услуг мы добавляем и удаляем пользователей, обновляем программное обеспечение и следим за журналами подключений.
Работаем с компаниями Питтсбурга и Кливленда
Наши офисы находятся в Coraopolis и Beaver Falls. Мы поддерживаем компании по всему Питтсбургу и западной Пенсильвании, а также в районе Кливленда и на северо-востоке Огайо. Работы по VPN в основном выполняются удалённо; каналы между офисами, для которых нужно оборудование межсетевых экранов, устанавливаются на месте.
Вопросы о VPN
Нужен ли нам VPN, если всё находится в Microsoft 365?
Для почты и файлов часто нет. Он всё же нужен для всего, что находится в офисе: файловых серверов, бухгалтерских программ, удалённых рабочих столов, камер и принтеров. Основы изложены в нашей статье о VPN.
Замедлит ли VPN наш интернет?
Через туннель идёт только трафик к офисным системам; обычный просмотр сайтов идёт напрямую. WireGuard и Tailscale добавляют совсем небольшую задержку.
Можете ли вы взять на себя VPN, который настроил кто-то другой?
Да. Мы документируем то, что есть, удаляем старые учётные записи и слабые настройки и либо оставляем его, либо переводим вас на что-то более простое.
Безопасно ли давать подрядчикам доступ по VPN?
Да, если учётная запись подрядчика даёт доступ только к одной системе, требует второй фактор и отключается после окончания работ. Мы настраиваем это так по умолчанию.
Для кого это
- Команды, сотрудники которых работают из дома или в разъездах
- Компании с двумя и более площадками, которые пользуются общими серверами или программами
- Офисы, где удалённый рабочий стол или видеорегистраторы открыты в интернет
- Компании, в старом VPN которых есть учётные записи, происхождение которых никто не может объяснить
Связанные статьи
Объяснения простым языком из нашей базы знаний.
VPNOpenVPNWireGuardTailscaleIPsecSSL VPNOPNsensepfSenseМежсетевые экраныМногофакторная аутентификация (MFA)Удалённый рабочий стол и RDPSSH
Настройте VPN, которым просто управлять
Расскажите, кому нужен доступ и к чему. Мы порекомендуем OpenVPN, WireGuard, Tailscale или их сочетание и подготовим смету.
Начать разговор