Serviços de VPN em Pittsburgh e Cleveland
A KawaConnect monta e opera VPNs corporativas com OpenVPN, WireGuard e Tailscale para empresas de Pittsburgh e do oeste da Pensilvânia, e de toda a região de Cleveland e do nordeste de Ohio. A equipe trabalha de casa, as filiais compartilham sistemas e os fornecedores entram para um único serviço, tudo sem abrir a sua rede para a internet.
Planeje sua VPN Segurança de rede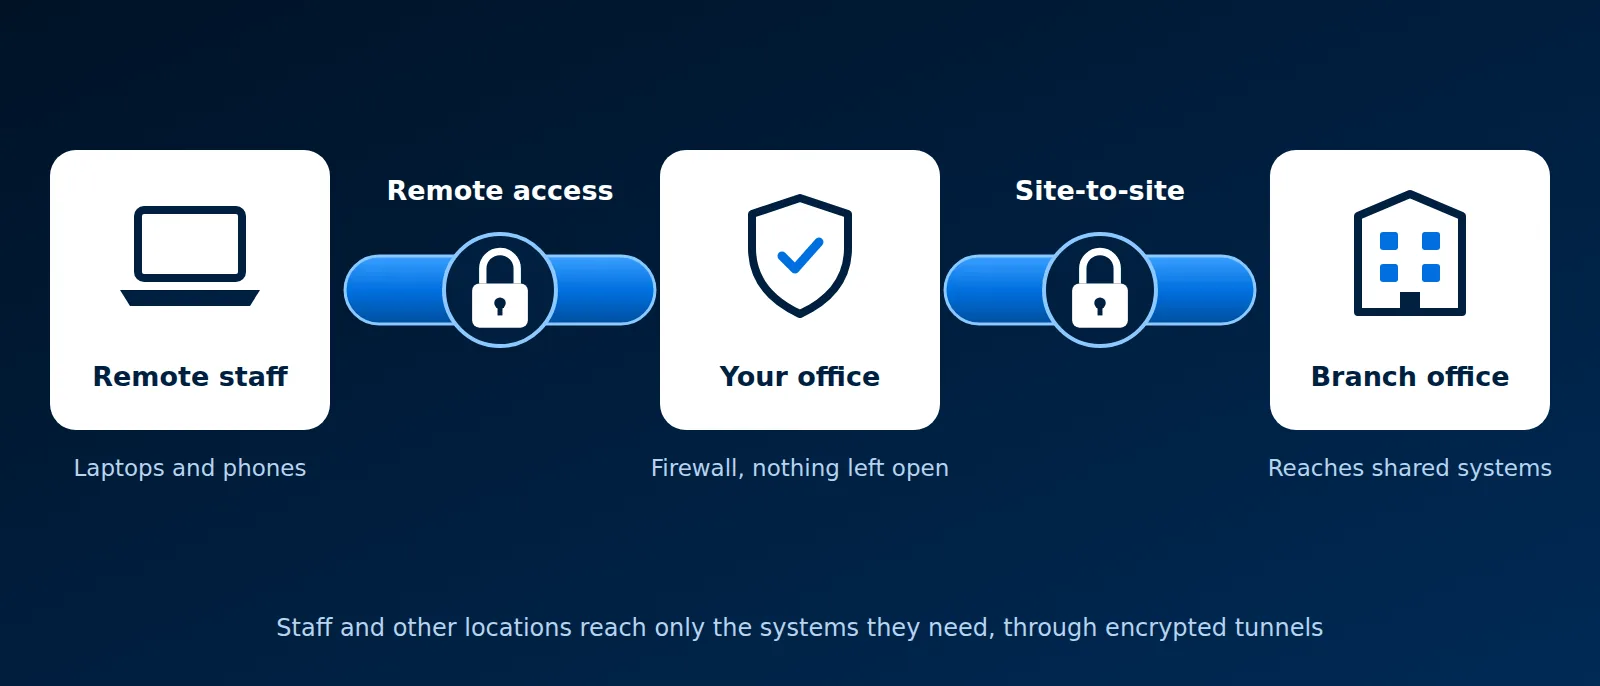
Plataformas deste serviço
O que configuramos
A maioria das empresas precisa de alguma combinação destes quatro itens. Nós os projetamos em conjunto para que haja uma única porta de entrada e um único lugar para desativar o acesso.
Acesso remoto para a equipe
Notebooks e celulares acessam arquivos do escritório, aplicativos de negócio e áreas de trabalho remotas de qualquer lugar, com login multifator.
VPN site a site
Um link criptografado permanente entre escritórios, armazéns ou canteiros de obras, para que cada unidade acesse os servidores compartilhados como se estivessem no fim do corredor.
Acesso de fornecedores e prestadores de serviço
O suporte externo recebe uma conta separada que acessa um único sistema, registra o que faz e é desativada quando o serviço termina.
Câmeras e sistemas prediais
Gravadores de câmeras, controladoras de portas e outros dispositivos são acessados pela VPN, então suas páginas web nunca ficam expostas na internet.
OpenVPN, WireGuard ou Tailscale
Os três criptografam o tráfego entre um dispositivo e a sua rede. Eles diferem na forma como as pessoas fazem login, em como as chaves são tratadas e em onde rodam. Escolhemos o que combina com o seu jeito de trabalhar e muitas vezes usamos dois em conjunto.
| OpenVPN | WireGuard | Tailscale | |
|---|---|---|---|
| O que é | Uma VPN consolidada que usa certificados TLS | Um protocolo de VPN pequeno e rápido integrado ao Linux | Um serviço gerenciado que cria os links WireGuard para você |
| Como as pessoas fazem login | Certificado mais usuário, senha e um segundo fator | Uma chave em cada dispositivo, sem login de usuário | Sua conta do Microsoft 365 ou do Google, com MFA |
| Onde roda | No firewall do escritório | No firewall ou em um servidor Linux | Em cada dispositivo, com um pequeno serviço de coordenação |
| Ideal para | Firewalls que você já tem e equipes que precisam de um botão de conectar familiar | Links site a site e dispositivos fixos | Equipes que crescem e mudam, e acesso a vários locais ao mesmo tempo |
| Custo | Gratuito e de código aberto | Gratuito e de código aberto | Gratuito para uso pequeno, planos por usuário acima disso |
OpenVPN no seu firewall
O OpenVPN vem integrado ao OPNsense e ao pfSense, então um firewall que você já opera pode se tornar o servidor de VPN. Cada usuário recebe um certificado e faz login com uma senha e um código de uso único. As regras do firewall decidem quais sistemas cada grupo pode acessar.
WireGuard para escritórios e servidores
O WireGuard conecta rápido e exige pouco do hardware. Nós o usamos para túneis entre escritórios e entre servidores, em que as duas pontas raramente mudam. Cada ponta confia apenas na chave pública da outra, então não há senha para roubar.
Tailscale para equipes
O Tailscale roda sobre o WireGuard e acrescenta o login pelas contas que você já tem. Quando alguém sai, desativar a conta remove o acesso da pessoa em todos os lugares. As regras de acesso são escritas uma vez e valem para todos os dispositivos. É o que usamos para o acesso remoto da equipe.
IPsec e SSL VPN
Mais dois nomes que você vai ver nos menus dos firewalls. O IPsec é o padrão para túneis entre firewalls de marcas diferentes e entre um escritório e o Azure ou a AWS; nós o usamos quando a outra ponta não é nossa para alterar. Uma SSL VPN é acesso remoto com a mesma criptografia dos sites seguros. O OpenVPN é uma delas, e os fabricantes de firewall vendem as suas próprias. Quando herdamos uma SSL VPN de fabricante, primeiro aplicamos os patches, já que a página de login fica voltada para a internet.
Sem portas abertas
Área de trabalho remota, gravadores de câmeras e páginas de administração abertos para a internet são uma porta de entrada comum para invasores. Nós os fechamos e os colocamos atrás da VPN. Leia mais em nossos guias sobre área de trabalho remota, SSH e firewalls, ou veja como tratamos a visualização remota de câmeras.
Como funciona um projeto de VPN
- Revisão. Listamos quem precisa de acesso, de onde e a quais sistemas, e avaliamos o firewall que você tem hoje.
- Projeto. Escolhemos OpenVPN, WireGuard, Tailscale ou uma combinação e registramos por escrito as regras de acesso de cada grupo.
- Implantação e testes. Configuramos no seu firewall ou nos seus dispositivos, conectamos um grupo piloto e conferimos se todos os aplicativos de negócio funcionam pelo túnel.
- Distribuição. A equipe recebe instruções curtas de configuração, e fechamos as portas que a VPN substitui.
- Operação. Dentro da TI gerenciada, adicionamos e removemos usuários, atualizamos o software e acompanhamos os logs de conexão.
Atendendo empresas de Pittsburgh e Cleveland
Nossos escritórios ficam em Coraopolis e Beaver Falls. Atendemos empresas de Pittsburgh e do oeste da Pensilvânia, e da região de Cleveland e do nordeste de Ohio. O trabalho de VPN é feito em sua maior parte remotamente; links site a site que exigem hardware de firewall são instalados no local.
Perguntas sobre VPNs
Precisamos de uma VPN se tudo está no Microsoft 365?
Muitas vezes não para e-mail e arquivos. Você ainda precisa de uma para tudo o que fica no escritório: servidores de arquivos, software contábil, áreas de trabalho remotas, câmeras e impressoras. Leia nosso guia de VPN para conhecer o básico.
Uma VPN vai deixar nossa internet mais lenta?
Somente o tráfego para os sistemas do escritório passa pelo túnel; a navegação web normal sai direto. O WireGuard e o Tailscale acrescentam muito pouco atraso.
Vocês podem assumir uma VPN que outra pessoa configurou?
Sim. Documentamos o que existe, removemos contas antigas e configurações fracas e mantemos a VPN ou migramos você para algo mais simples.
É seguro fornecedores terem acesso por VPN?
Sim, quando a conta do fornecedor acessa um único sistema, exige um segundo fator e é desativada depois do serviço. Configuramos assim por padrão.
Para quem é
- Equipes com pessoas que trabalham de casa ou em campo
- Empresas com duas ou mais unidades que compartilham servidores ou software
- Escritórios com área de trabalho remota ou gravadores de câmeras abertos para a internet
- Empresas cuja VPN antiga tem contas que ninguém sabe explicar
Guias relacionados
Explicações em linguagem simples da nossa base de conhecimento.
VPNOpenVPNWireGuardTailscaleIPsecSSL VPNOPNsensepfSenseFirewallsAutenticação multifator (MFA)Área de trabalho remota e RDPSSH
Configure uma VPN simples de operar
Informe quem precisa de acesso e a quê. Vamos recomendar OpenVPN, WireGuard, Tailscale ou uma combinação e enviar um orçamento.
Inicie uma conversa