Mga serbisyo ng VPN sa Pittsburgh at Cleveland
Bumubuo at nagpapatakbo ang KawaConnect ng mga business VPN gamit ang OpenVPN, WireGuard at Tailscale para sa mga kumpanya sa Pittsburgh at Western Pennsylvania, at sa buong Cleveland area at Northeast Ohio. Nakakapagtrabaho ang mga tauhan mula sa bahay, nagbabahagi ng mga system ang mga branch office, at nakakapasok ang mga vendor para sa iisang trabaho, lahat nang hindi binubuksan ang inyong network sa internet.
Planuhin ang inyong VPN Network security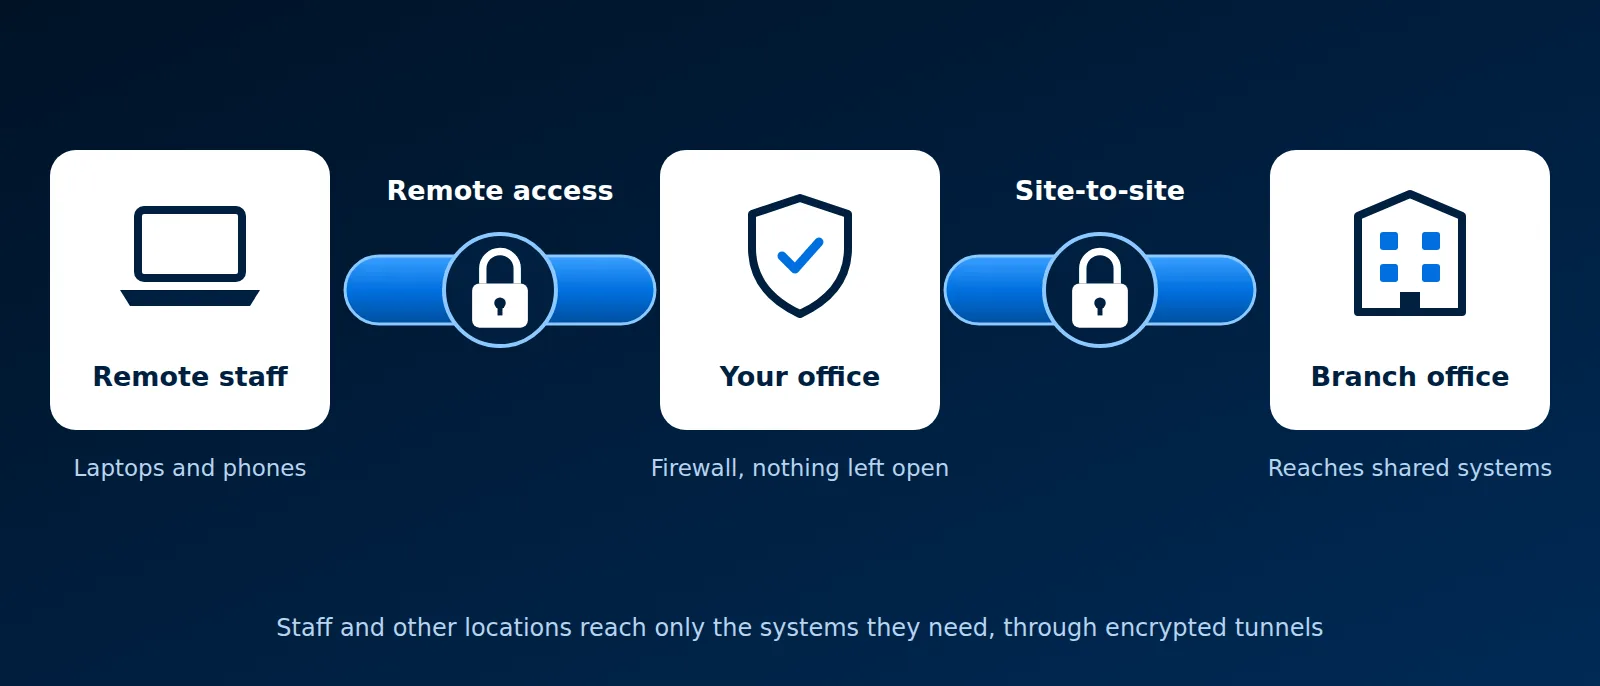
Mga platform sa serbisyong ito
Ano ang sine-set up namin
Karamihan ng negosyo ay nangangailangan ng kombinasyon ng apat na ito. Sabay-sabay naming dinidisenyo ang mga ito para iisa ang daan papasok, at iisa ang lugar para i-off ang access.
Remote access para sa mga tauhan
Naaabot ng mga laptop at phone ang mga file ng opisina, line-of-business app at remote desktop mula kahit saan, na may multi-factor sign-in.
Site-to-site VPN
Isang permanenteng encrypted na link sa pagitan ng mga opisina, warehouse o job site, kaya naaabot ng bawat lokasyon ang mga shared server na para bang nasa dulo lang ng pasilyo.
Access ng vendor at contractor
Binibigyan ang panlabas na suporta ng hiwalay na account na iisang system lang ang naaabot, nagla-log ng ginagawa nito, at ino-off kapag tapos na ang trabaho.
Mga camera at system ng gusali
Inaabot sa pamamagitan ng VPN ang mga camera recorder, door controller at iba pang device, kaya hindi kailanman nakalantad online ang mga web page ng mga ito.
OpenVPN, WireGuard o Tailscale
Ine-encrypt ng tatlo ang traffic sa pagitan ng isang device at ng inyong network. Nagkakaiba sila sa kung paano nagsa-sign in ang mga tao, paano hinahawakan ang mga key, at saan sila tumatakbo. Pinipili namin ang akma sa paraan ng inyong pagtatrabaho, at madalas ay dalawa ang ginagamit namin nang magkasama.
| OpenVPN | WireGuard | Tailscale | |
|---|---|---|---|
| Ano ito | Isang matagal nang VPN na gumagamit ng mga TLS certificate | Isang maliit at mabilis na VPN protocol na built in sa Linux | Isang managed service na bumubuo ng mga WireGuard link para sa inyo |
| Paano nagsa-sign in ang mga tao | Certificate at username, password at second factor | Isang key sa bawat device, walang user sign-in | Ang inyong Microsoft 365 o Google account, na may MFA |
| Saan ito tumatakbo | Sa firewall ng opisina | Sa firewall o sa isang Linux server | Sa bawat device, na may maliit na coordination service |
| Pinakamainam para sa | Mga firewall na pag-aari na ninyo, at mga tauhang nangangailangan ng pamilyar na connect button | Mga site-to-site link at mga fixed na device | Mga team na lumalaki at nagbabago, at access sa maraming site nang sabay-sabay |
| Gastos | Libre at open source | Libre at open source | Libre para sa maliit na paggamit, may mga per-user plan kapag lumampas doon |
OpenVPN sa inyong firewall
Built in ang OpenVPN sa OPNsense at pfSense, kaya maaaring maging VPN server ang firewall na pinapatakbo na ninyo. Nakakakuha ang bawat user ng certificate at nagsa-sign in gamit ang password at one-time code. Mga firewall rule ang nagpapasya kung aling mga system ang maaabot ng bawat grupo.
WireGuard para sa mga opisina at server
Mabilis kumonekta ang WireGuard at magaan sa hardware. Ginagamit namin ito para sa mga tunnel sa pagitan ng mga opisina at sa pagitan ng mga server, kung saan bihirang magbago ang dalawang dulo. Ang public key lang ng kabila ang pinagkakatiwalaan ng bawat dulo, kaya walang password na mananakaw.
Tailscale para sa mga team
Tumatakbo ang Tailscale sa WireGuard at nagdaragdag ng sign-in sa pamamagitan ng mga account na mayroon na kayo. Kapag may umalis, naaalis ang access niya kahit saan kapag dinisable ang account niya. Isang beses isinusulat ang mga access rule at nalalapat sa bawat device. Ito ang ginagamit namin para sa remote access ng mga tauhan.
IPsec at SSL VPN
Dalawa pang pangalang makikita ninyo sa mga menu ng firewall. Ang IPsec ang standard para sa mga tunnel sa pagitan ng mga firewall na magkaiba ang brand, at sa pagitan ng isang opisina at Azure o AWS; ginagamit namin ito kapag hindi sa amin ang kabilang dulo para baguhin. Ang SSL VPN ay remote access gamit ang parehong encryption ng mga secure na website. Isa rito ang OpenVPN, at nagbebenta ng sarili nilang bersyon ang mga gumagawa ng firewall. Kapag nagmana kami ng vendor SSL VPN, pina-patch muna namin ito, dahil nakaharap sa internet ang sign-in page nito.
Walang bukas na port
Karaniwang daan papasok ng mga attacker ang remote desktop, mga camera recorder at mga admin page na iniwang bukas sa internet. Isinasara namin ang mga ito at inilalagay sa likod ng VPN. Magbasa pa sa aming mga gabay sa remote desktop, SSH at mga firewall, o tingnan kung paano namin inaasikaso ang remote viewing ng camera.
Paano gumagana ang isang proyekto ng VPN
- Review. Inililista namin kung sino ang nangangailangan ng access, mula saan, at sa aling mga system, at tinitingnan ang firewall na mayroon kayo ngayon.
- Disenyo. Pumipili kami ng OpenVPN, WireGuard, Tailscale o kombinasyon, at isinusulat ang mga access rule para sa bawat grupo.
- Pagbuo at pagsubok. Sine-set up namin ito sa inyong firewall o mga device, nagkokonekta ng pilot group at tinitiyak na gumagana ang bawat business app sa tunnel.
- Rollout. Nakakatanggap ang mga tauhan ng maiikling tagubilin sa setup, at isinasara namin ang mga port na pinapalitan ng VPN.
- Pagpapatakbo. Sa ilalim ng managed IT, nagdaragdag at nag-aalis kami ng mga user, ina-update ang software, at binabantayan ang mga connection log.
Naglilingkod sa mga negosyo sa Pittsburgh at Cleveland
Ang aming mga opisina ay nasa Coraopolis at Beaver Falls. Sinusuportahan namin ang mga negosyo sa buong Pittsburgh at Western Pennsylvania, at sa Cleveland area at Northeast Ohio. Karamihan ng trabaho sa VPN ay ginagawa nang remote; ang mga site-to-site link na nangangailangan ng firewall hardware ay ini-install on site.
Mga tanong tungkol sa mga VPN
Kailangan ba namin ng VPN kung nasa Microsoft 365 na ang lahat?
Kadalasan ay hindi para sa email at mga file. Kailangan pa rin ninyo nito para sa anumang nasa opisina: mga file server, accounting software, remote desktop, camera at printer. Basahin ang aming gabay sa VPN para sa mga pangunahing kaalaman.
Pababagalin ba ng VPN ang aming internet?
Ang traffic lang para sa mga system ng opisina ang dumadaan sa tunnel; direktang lumalabas ang karaniwang web browsing. Napakaliit ng delay na idinaragdag ng WireGuard at Tailscale.
Maaari ba ninyong akuin ang VPN na iba ang nag-set up?
Oo. Dinodokumento namin kung ano ang naroon, inaalis ang mga lumang account at mahihinang setting, at pinapanatili ito o inililipat kayo sa mas simple.
Ligtas ba na may VPN access ang mga vendor?
Oo, kapag iisang system lang ang naaabot ng vendor account, nangangailangan ito ng second factor at ino-off pagkatapos ng trabaho. Ganoon namin ito sine-set up bilang default.
Para kanino ito
- Mga team na may mga taong nagtatrabaho mula sa bahay o nasa biyahe
- Mga negosyong may dalawa o higit pang lokasyon na nagbabahagi ng mga server o software
- Mga opisinang may remote desktop o camera recorder na bukas sa internet
- Mga kumpanyang ang lumang VPN ay may mga account na walang makapagpaliwanag
Mga kaugnay na gabay
Mga paliwanag sa simpleng wika mula sa aming knowledge base.
VPNOpenVPNWireGuardTailscaleIPsecSSL VPNOPNsensepfSenseMga firewallMulti-factor authentication (MFA)Remote desktop at RDPSSH
Mag-set up ng VPN na simpleng patakbuhin
Sabihin sa amin kung sino ang nangangailangan ng access at saan. Irerekomenda namin ang OpenVPN, WireGuard, Tailscale o kombinasyon, at magbibigay kami ng quote.
Magsimula ng usapan