
Ano ang SSH?
Ang SSH, daglat ng Secure Shell, ay ang karaniwang paraan ng mga administrator para mag-log in sa mga server at kagamitan sa network sa pamamagitan ng naka-encrypt na koneksyon. Halos bawat Linux server ay pinamamahalaan sa pamamagitan nito.
Makipag-usap sa isang engineer Knowledge base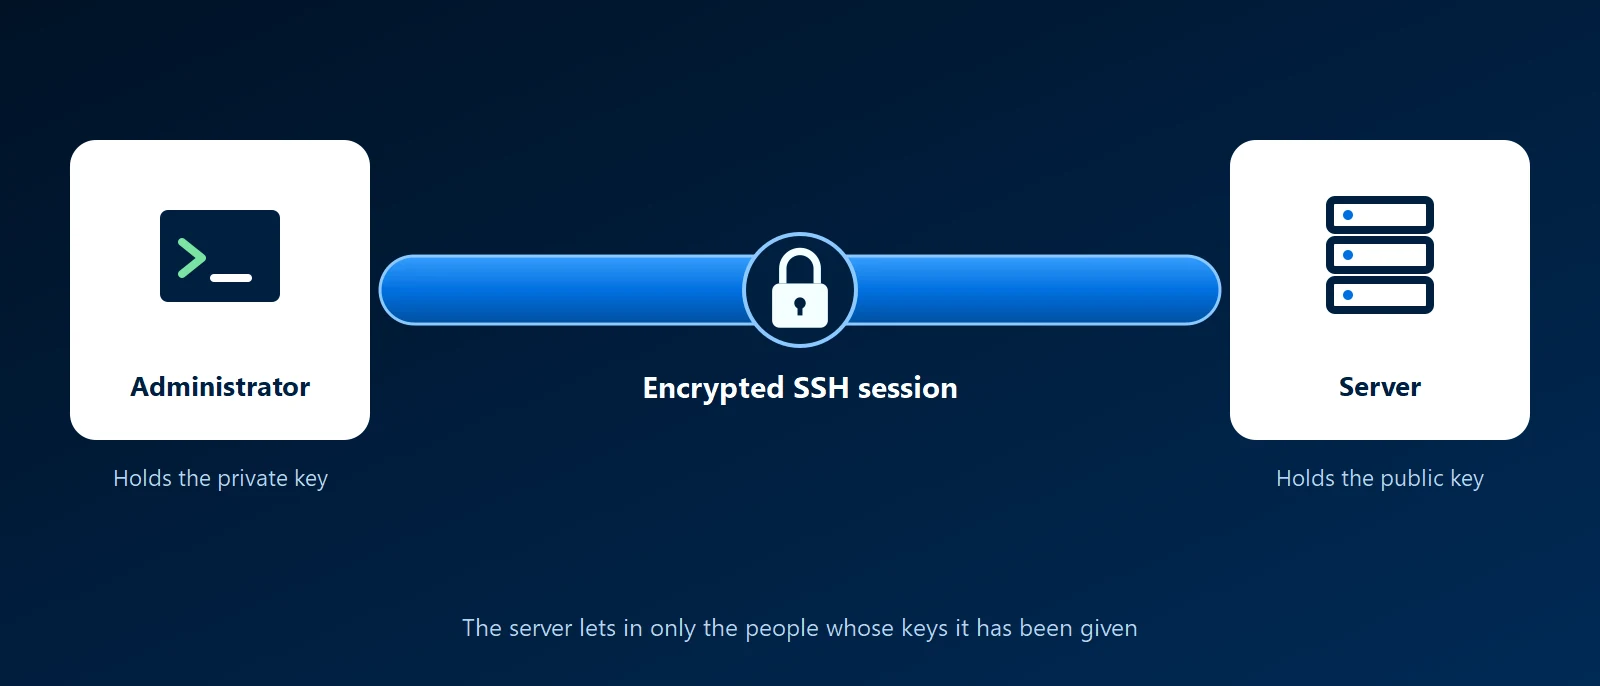
Ano ito
Binibigyan ng SSH ang administrator ng command line sa isang malayong makina. Naka-encrypt ang lahat ng ipinapadala sa koneksyon, kasama ang mismong login. Pinalitan nito ang mga mas lumang tool gaya ng Telnet, na nagpapadala ng mga password sa plain text. Ang karaniwang implementasyon ay ang OpenSSH, na kasama sa Linux, macOS at sa mga kasalukuyang bersyon ng Windows. Nakikinig ang server para sa SSH sa port 22 bilang default.
Ang parehong koneksyon ay may kayang gawin na higit sa pagpapatakbo ng mga command. Makakakopya ito ng mga file (SCP at SFTP) at makapagdadala ng ibang trapiko sa pamamagitan ng naka-encrypt na tunnel. Ang mga tool gaya ng Git at Ansible ay gumagamit ng SSH sa ilalim.
Mga key sa halip na password
Maaaring mag-log in ang SSH gamit ang password, ngunit ang mas mahusay na paraan ay ang key pair. Nananatili ang private key sa computer ng administrator at hindi kailanman ipinapadala kahit saan. Inilalagay sa server ang katugmang public key. Sa pag-login, sinisigurado ng server na hawak ng tao ang private key. Hindi mahuhulaan ang key gaya ng password, at may sarili ang bawat administrator, kaya maaaring alisin ang access isa-isa.
Bakit ito mahalaga sa isang negosyo
- Ganito pinapatakbo ang mga server: ang mga update, pag-aayos at configuration sa mga Linux server, firewall at switch ay ginagawa sa pamamagitan ng SSH.
- Target ito: ang anumang SSH server na maaabot mula sa internet ay patuloy na sina-scan ng awtomatikong paghula ng password.
- Kailangan ng may-ari ang access: gumagana pa rin ang key na naiwan sa server matapos umalis ang isang tao. May dapat magpanatili ng listahan kung sino ang maaaring mag-log in.
Mabuting gawi
- Mga key lang: i-off ang password login kapag nasa lugar na ang mga key.
- Walang direktang root login: nagsa-sign in ang mga administrator bilang sarili nila at itinataas ang kanilang mga pribilehiyo kapag kailangan, kaya ipinapakita ng log kung sino ang gumawa ng ano.
- Ilayo ito sa bukas na internet: abutin ang SSH sa pamamagitan ng VPN o pribadong network gaya ng Tailscale o WireGuard, o limitahan ito sa mga kilalang address sa firewall.
- Protektahan ang private key: maglagay ng passphrase dito, o itago ito sa isang hardware security key.
- Alisin ang mga key kapag umalis ang mga tao: ituring itong bahagi ng offboarding.
Paano nakikipagtulungan ang KawaConnect sa SSH
Pinamamahalaan namin sa pamamagitan ng SSH ang mga Linux server, firewall at kagamitan sa network na inaalagaan namin, gamit ang key-based na login at remote access na hindi iniiwang bukas sa internet. Dokumentado ang access, kaya nakikita ng kliyente kung sino ang may kakayahang umabot sa mga sistema nito. Bahagi ito ng aming gawain sa suporta sa Linux server at network security.
Mga kaugnay na serbisyo
Suporta sa Linux server
Mga server na pinamamahalaan, naka-patch, minomonitor at nababackup.
Network security
Remote access na hindi nag-iiwang bukas ang mga management port.
Networking at mga firewall
Mga firewall at switch na naka-configure at dokumentado.
Alamin ang higit pa
- Secure Shell sa WikipediaIsang neutral na pangkalahatang-ideya ng protocol, kasaysayan at gamit nito.
- OpenSSHAng proyekto sa likod ng SSH software sa karamihan ng mga sistema, kasama ang mga manual page nito.
- OpenSSH sa Arch WikiPraktikal na reference sa pagse-set up ng mga key at pag-harden ng server, kapaki-pakinabang sa anumang Linux distribution.
- OpenSSH para sa WindowsGabay ng Microsoft sa SSH client at server na built-in sa Windows.
Hindi sigurado kung sino ang maaaring mag-log in sa inyong mga server
Sabihin sa amin kung ano ang pinapatakbo ninyo. Susuriin namin kung paano naka-set up ang remote access at sino ang may hawak ng mga key.
Magsimula ng usapan







