
O que é SSH?
O SSH, sigla de Secure Shell, é a forma padrão de os administradores entrarem em servidores e equipamentos de rede por uma conexão criptografada. Quase todo servidor Linux é gerenciado por meio dele.
Fale com um engenheiro Base de conhecimento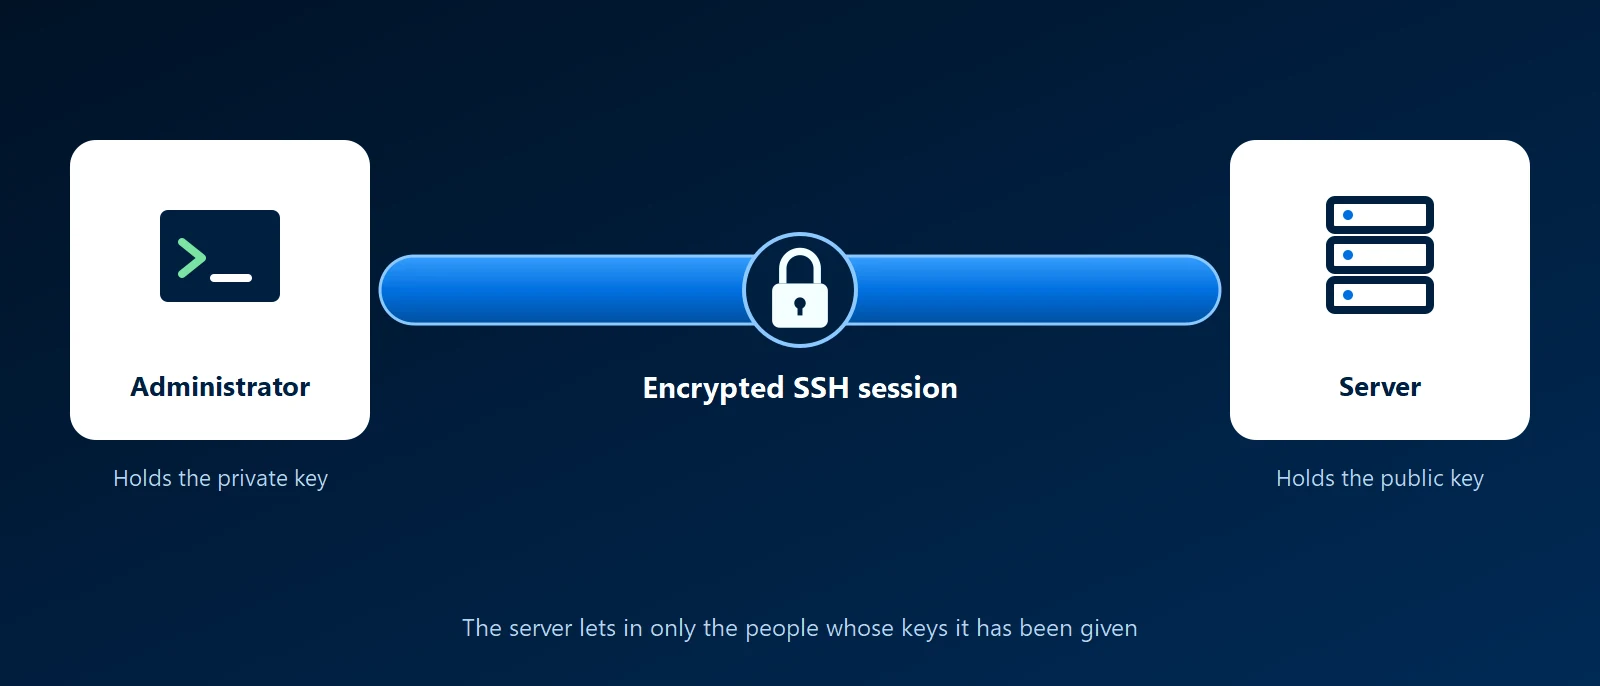
O que é
O SSH dá ao administrador uma linha de comando em uma máquina remota. Tudo o que passa pela conexão é criptografado, inclusive o próprio login. Ele substituiu ferramentas mais antigas, como o Telnet, que enviavam senhas em texto simples. A implementação usual é o OpenSSH, que acompanha o Linux, o macOS e as versões atuais do Windows. Um servidor escuta o SSH na porta 22 por padrão.
A mesma conexão pode fazer mais do que executar comandos. Ela pode copiar arquivos (SCP e SFTP) e transportar outro tráfego por um túnel criptografado. Ferramentas como o Git e o Ansible usam o SSH por baixo.
Chaves em vez de senhas
O SSH pode fazer login com senha, mas o melhor método é um par de chaves. A chave privada fica no computador do administrador e nunca é enviada a lugar nenhum. A chave pública correspondente é colocada no servidor. No login, o servidor verifica se a pessoa possui a chave privada. Uma chave não pode ser adivinhada como uma senha, e cada administrador tem a sua, então o acesso pode ser removido de uma pessoa por vez.
Por que isso importa para uma empresa
- É assim que os servidores são operados: atualizações, reparos e configuração de servidores Linux, firewalls e switches acontecem por SSH.
- É um alvo: qualquer servidor SSH acessível pela internet é varrido o tempo todo por tentativas automáticas de adivinhar senhas.
- O acesso precisa de um responsável: uma chave deixada em um servidor depois que alguém sai continua funcionando. Alguém precisa manter a lista de quem pode entrar.
Boas práticas
- Somente chaves: desative o login por senha quando as chaves estiverem em uso.
- Sem login direto como root: os administradores entram com a própria conta e elevam seus privilégios quando necessário, então o log mostra quem fez o quê.
- Mantenha-o fora da internet aberta: acesse o SSH por uma VPN ou por uma rede privada como o Tailscale ou o WireGuard, ou limite-o a endereços conhecidos no firewall.
- Proteja a chave privada: defina uma senha de proteção (passphrase) nela ou mantenha-a em uma chave de segurança de hardware.
- Remova as chaves quando as pessoas saírem: trate isso como parte do desligamento.
Como a KawaConnect trabalha com o SSH
Administramos por SSH os servidores Linux, firewalls e equipamentos de rede de que cuidamos, com logins baseados em chaves e acesso remoto que não fica aberto para a internet. O acesso é documentado, então o cliente pode ver quem consegue alcançar seus sistemas. Isso faz parte do nosso trabalho de suporte a servidores Linux e de segurança de rede.
Serviços relacionados
Suporte a servidores Linux
Servidores administrados, atualizados, monitorados e com backup.
Segurança de rede
Acesso remoto que não deixa portas de gerenciamento abertas.
Redes e firewalls
Firewalls e switches configurados e documentados.
Saiba mais
- Secure Shell na WikipediaUma visão geral neutra do protocolo, de sua história e de seus usos.
- OpenSSHO projeto por trás do software SSH da maioria dos sistemas, com suas páginas de manual.
- OpenSSH na Arch WikiUma referência prática para configurar chaves e reforçar a segurança de um servidor, útil em qualquer distribuição Linux.
- OpenSSH para WindowsO guia da Microsoft sobre o cliente e o servidor SSH integrados ao Windows.
Não sabe quem pode entrar nos seus servidores
Diga-nos o que você opera. Analisaremos como o acesso remoto está configurado e quem possui chaves.
Inicie uma conversa







