
¿Qué es SSH?
SSH, siglas de Secure Shell, es la forma estándar en que los administradores inician sesión en servidores y equipos de red mediante una conexión cifrada. Casi todos los servidores Linux se administran por este medio.
Hable con un ingeniero Base de conocimiento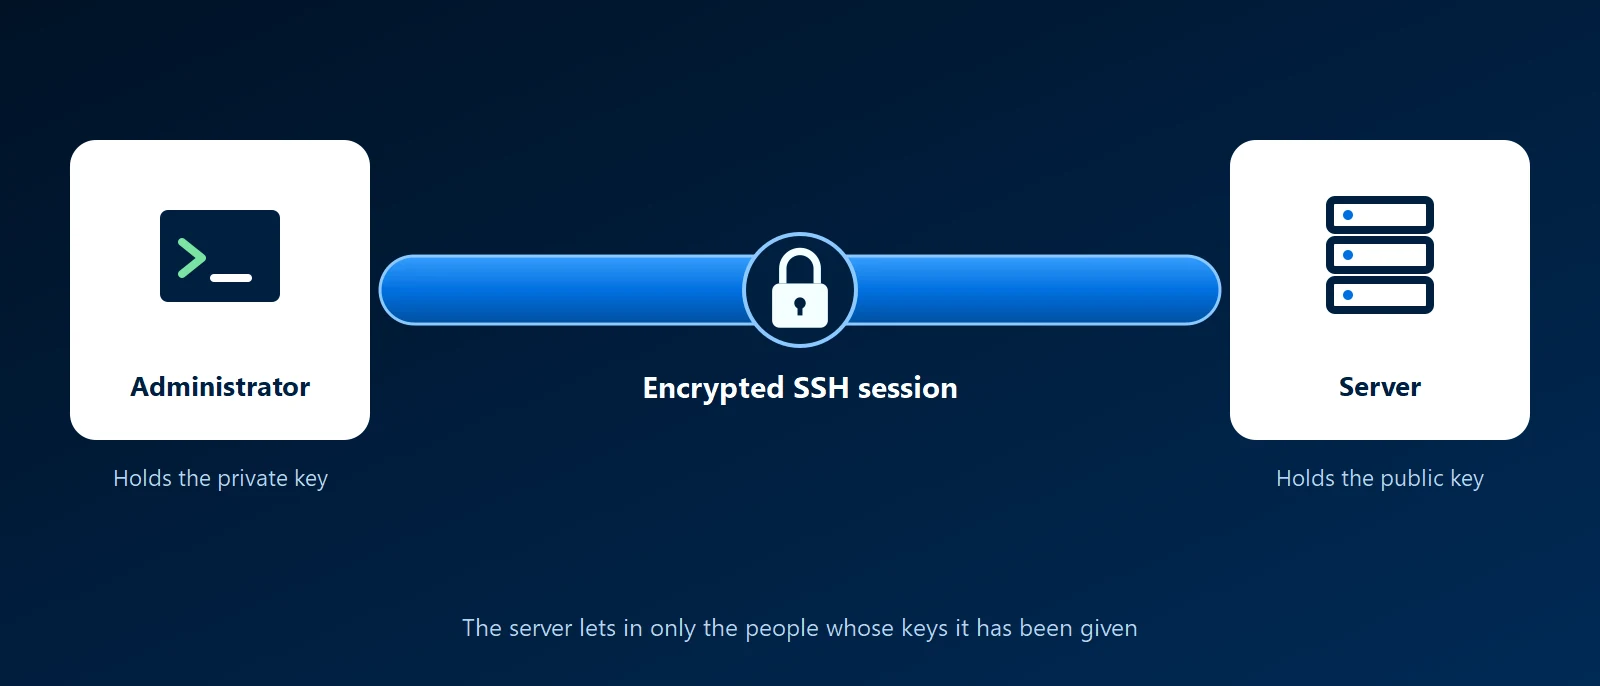
Qué es
SSH le da al administrador una línea de comandos en una máquina remota. Todo lo que se envía por la conexión va cifrado, incluido el propio inicio de sesión. Reemplazó a herramientas más antiguas como Telnet, que enviaban las contraseñas en texto sin cifrar. La implementación habitual es OpenSSH, que se incluye con Linux, macOS y las versiones actuales de Windows. Un servidor escucha SSH en el puerto 22 de forma predeterminada.
La misma conexión puede hacer más que ejecutar comandos. Puede copiar archivos (SCP y SFTP) y transportar otro tráfico por un túnel cifrado. Herramientas como Git y Ansible usan SSH por debajo.
Claves en lugar de contraseñas
SSH puede iniciar sesión con una contraseña, pero el mejor método es un par de claves. La clave privada permanece en la computadora del administrador y nunca se envía a ninguna parte. La clave pública correspondiente se coloca en el servidor. Al iniciar sesión, el servidor comprueba que la persona posee la clave privada. Una clave no se puede adivinar como una contraseña, y cada administrador tiene la suya, por lo que el acceso puede retirarse persona por persona.
Por qué le importa a una empresa
- Así se operan los servidores: las actualizaciones, las reparaciones y la configuración de servidores Linux, firewalls y switches se hacen por SSH.
- Es un blanco de ataques: cualquier servidor SSH accesible desde internet es escaneado constantemente por intentos automatizados de adivinar contraseñas.
- El acceso necesita un responsable: una clave que queda en un servidor después de que alguien se va sigue funcionando. Alguien tiene que mantener la lista de quién puede iniciar sesión.
Buenas prácticas
- Solo claves: desactive el inicio de sesión con contraseña una vez que las claves estén configuradas.
- Sin inicio de sesión directo como root: los administradores inician sesión con su propia cuenta y elevan sus privilegios cuando hace falta, de modo que el registro muestra quién hizo qué.
- Manténgalo fuera de internet abierto: acceda a SSH mediante una VPN o una red privada como Tailscale o WireGuard, o límitelo a direcciones conocidas en el firewall.
- Proteja la clave privada: póngale una frase de contraseña o guárdela en una llave de seguridad de hardware.
- Retire las claves cuando alguien se va: trátelo como parte del proceso de baja.
Cómo trabaja KawaConnect con SSH
Administramos por SSH los servidores Linux, los firewalls y los equipos de red a nuestro cargo, con inicios de sesión basados en claves y acceso remoto que no queda abierto a internet. El acceso está documentado, de modo que el cliente puede ver quién puede llegar a sus sistemas. Esto forma parte de nuestro trabajo de soporte de servidores Linux y seguridad de red.
Servicios relacionados
Soporte de servidores Linux
Servidores administrados, actualizados, monitoreados y respaldados.
Seguridad de red
Acceso remoto que no deja puertos de administración abiertos.
Redes y firewalls
Firewalls y switches configurados y documentados.
Más información
- Secure Shell en WikipediaUn panorama neutral del protocolo, su historia y sus usos.
- OpenSSHEl proyecto detrás del software SSH de la mayoría de los sistemas, con sus páginas de manual.
- OpenSSH en la Arch WikiUna referencia práctica para configurar claves y endurecer un servidor, útil en cualquier distribución de Linux.
- OpenSSH para WindowsLa guía de Microsoft sobre el cliente y el servidor SSH integrados en Windows.
¿No sabe quién puede iniciar sesión en sus servidores?
Cuéntenos qué usa. Revisaremos cómo está configurado el acceso remoto y quién tiene claves.
Iniciar una conversación







