Servicios de VPN en Pittsburgh y Cleveland
KawaConnect construye y opera VPN empresariales con OpenVPN, WireGuard y Tailscale para empresas de Pittsburgh y el oeste de Pennsylvania, y de toda el área de Cleveland y el noreste de Ohio. El personal trabaja desde casa, las sucursales comparten sistemas y los proveedores entran para un solo trabajo, todo sin abrir su red a internet.
Planee su VPN Seguridad de red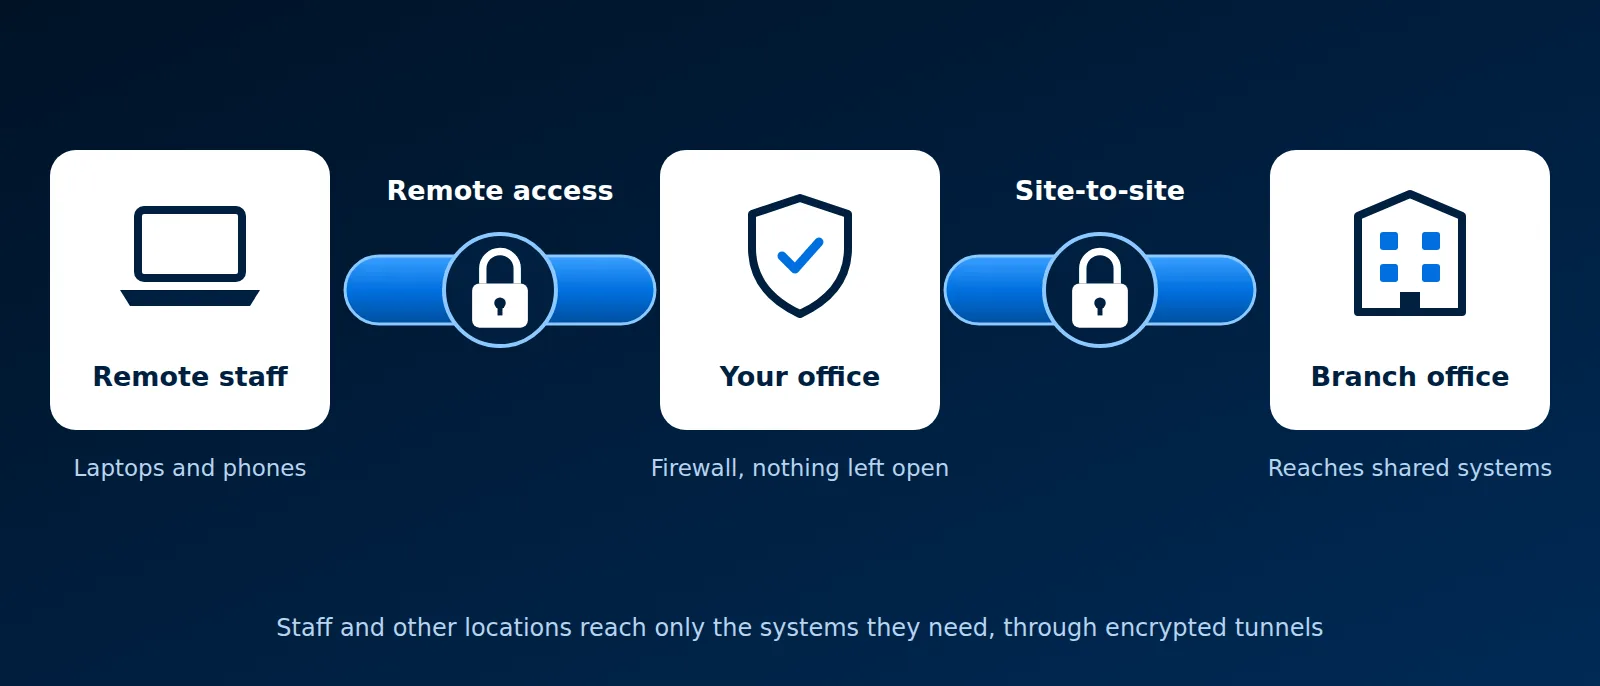
Plataformas de este servicio
Lo que configuramos
La mayoría de las empresas necesita alguna combinación de estos cuatro. Los diseñamos en conjunto para que haya una sola vía de entrada y un solo lugar donde desactivar el acceso.
Acceso remoto para el personal
Las laptops y los teléfonos llegan a los archivos de la oficina, las aplicaciones de negocio y los escritorios remotos desde cualquier lugar, con inicio de sesión multifactor.
VPN de sitio a sitio
Un enlace cifrado permanente entre oficinas, almacenes u obras, para que cada ubicación llegue a los servidores compartidos como si estuvieran al final del pasillo.
Acceso para proveedores y contratistas
El soporte externo recibe una cuenta aparte que llega a un solo sistema, registra lo que hace y se desactiva cuando termina el trabajo.
Cámaras y sistemas del edificio
A los grabadores de cámaras, los controladores de puertas y otros dispositivos se llega por la VPN, así que sus páginas web nunca quedan expuestas en línea.
OpenVPN, WireGuard o Tailscale
Las tres cifran el tráfico entre un dispositivo y su red. Se diferencian en cómo inician sesión las personas, cómo se manejan las claves y en qué se ejecutan. Elegimos la que se ajusta a su forma de trabajar, y con frecuencia usamos dos juntas.
| OpenVPN | WireGuard | Tailscale | |
|---|---|---|---|
| Qué es | Una VPN con larga trayectoria que usa certificados TLS | Un protocolo VPN pequeño y rápido integrado en Linux | Un servicio administrado que crea los enlaces WireGuard por usted |
| Cómo inician sesión las personas | Certificado más usuario, contraseña y un segundo factor | Una clave en cada dispositivo, sin inicio de sesión de usuario | Su cuenta de Microsoft 365 o de Google, con MFA |
| Dónde se ejecuta | En el firewall de la oficina | En el firewall o en un servidor Linux | En cada dispositivo, con un pequeño servicio de coordinación |
| Ideal para | Firewalls que ya tiene, y personal que necesita un botón de conexión conocido | Enlaces de sitio a sitio y dispositivos fijos | Equipos que crecen y cambian, y acceso a muchos sitios a la vez |
| Costo | Gratuito y de código abierto | Gratuito y de código abierto | Gratuito para uso reducido, planes por usuario a partir de ahí |
OpenVPN en su firewall
OpenVPN viene integrado en OPNsense y pfSense, así que un firewall que usted ya opera puede convertirse en el servidor VPN. Cada usuario recibe un certificado e inicia sesión con una contraseña y un código de un solo uso. Las reglas del firewall deciden a qué sistemas puede llegar cada grupo.
WireGuard para oficinas y servidores
WireGuard conecta rápido y exige poco al hardware. Lo usamos para túneles entre oficinas y entre servidores, donde los dos extremos rara vez cambian. Cada extremo confía solo en la clave pública del otro, así que no hay contraseña que robar.
Tailscale para equipos
Tailscale funciona sobre WireGuard y agrega el inicio de sesión con sus cuentas existentes. Cuando alguien se va, deshabilitar su cuenta elimina su acceso en todas partes. Las reglas de acceso se escriben una vez y se aplican a todos los dispositivos. Es lo que usamos para el acceso remoto del personal.
IPsec y SSL VPN
Dos nombres más que verá en los menús de los firewalls. IPsec es el estándar para túneles entre firewalls de distintas marcas, y entre una oficina y Azure o AWS; lo usamos cuando el otro extremo no es nuestro para modificarlo. Una SSL VPN es acceso remoto con el mismo cifrado que los sitios web seguros. OpenVPN es una de ellas, y los fabricantes de firewalls venden las suyas. Cuando heredamos una SSL VPN de un fabricante, primero le aplicamos los parches, ya que su página de inicio de sesión está de cara a internet.
Sin puertos abiertos
El escritorio remoto, los grabadores de cámaras y las páginas de administración abiertos a internet son una vía de entrada común para los atacantes. Los cerramos y los ponemos detrás de la VPN. Lea más en nuestras guías de escritorio remoto, SSH y firewalls, o vea cómo manejamos la visualización remota de cámaras.
Cómo funciona un proyecto de VPN
- Revisión. Enumeramos quién necesita acceso, desde dónde y a qué sistemas, y revisamos el firewall que tiene actualmente.
- Diseño. Elegimos OpenVPN, WireGuard, Tailscale o una combinación, y dejamos por escrito las reglas de acceso de cada grupo.
- Instalación y pruebas. Lo configuramos en su firewall o en sus dispositivos, conectamos a un grupo piloto y verificamos que todas las aplicaciones de negocio funcionen por el túnel.
- Despliegue. El personal recibe instrucciones breves de configuración, y cerramos los puertos que la VPN reemplaza.
- Operación. Dentro de la TI administrada agregamos y retiramos usuarios, actualizamos el software y vigilamos los registros de conexión.
Atendemos a empresas de Pittsburgh y Cleveland
Nuestras oficinas están en Coraopolis y Beaver Falls. Damos soporte a empresas de Pittsburgh y el oeste de Pennsylvania, y del área de Cleveland y el noreste de Ohio. El trabajo de VPN se hace en su mayor parte de forma remota; los enlaces de sitio a sitio que requieren hardware de firewall se instalan en sitio.
Preguntas sobre las VPN
¿Necesitamos una VPN si todo está en Microsoft 365?
A menudo no para el correo y los archivos. Aun así necesita una para todo lo que vive en la oficina: servidores de archivos, software contable, escritorios remotos, cámaras e impresoras. Lea nuestra guía de VPN para conocer lo básico.
¿Una VPN hará más lento nuestro internet?
Solo el tráfico hacia los sistemas de la oficina pasa por el túnel; la navegación web normal sale directo. WireGuard y Tailscale agregan muy poca demora.
¿Pueden hacerse cargo de una VPN que configuró alguien más?
Sí. Documentamos lo que hay, eliminamos cuentas antiguas y configuraciones débiles, y la conservamos o lo pasamos a algo más sencillo.
¿Es seguro que los proveedores tengan acceso por VPN?
Sí, cuando la cuenta del proveedor llega a un solo sistema, requiere un segundo factor y se desactiva al terminar el trabajo. Así lo configuramos de forma predeterminada.
Para quién es
- Equipos con personas que trabajan desde casa o en campo
- Empresas con dos o más ubicaciones que comparten servidores o software
- Oficinas con escritorio remoto o grabadores de cámaras abiertos a internet
- Empresas cuya VPN antigua tiene cuentas que nadie sabe explicar
Guías relacionadas
Explicaciones en lenguaje sencillo de nuestra base de conocimiento.
VPNOpenVPNWireGuardTailscaleIPsecSSL VPNOPNsensepfSenseFirewallsAutenticación multifactor (MFA)Escritorio remoto y RDPSSH
Configure una VPN fácil de operar
Díganos quién necesita acceso y a qué. Le recomendaremos OpenVPN, WireGuard, Tailscale o una combinación, y le enviaremos una cotización.
Iniciar una conversación