ピッツバーグとクリーブランドのVPNサービス
KawaConnectは、ピッツバーグとペンシルベニア州西部、およびクリーブランド地域とオハイオ州北東部全域の企業向けに、OpenVPN、WireGuard、Tailscaleを使った業務用VPNを構築・運用しています。スタッフは在宅で働き、支店はシステムを共有し、ベンダーは1つの作業のためだけに接続できます。いずれも、お客様のネットワークをインターネットに開放することなく実現します。
VPNを計画する ネットワークセキュリティ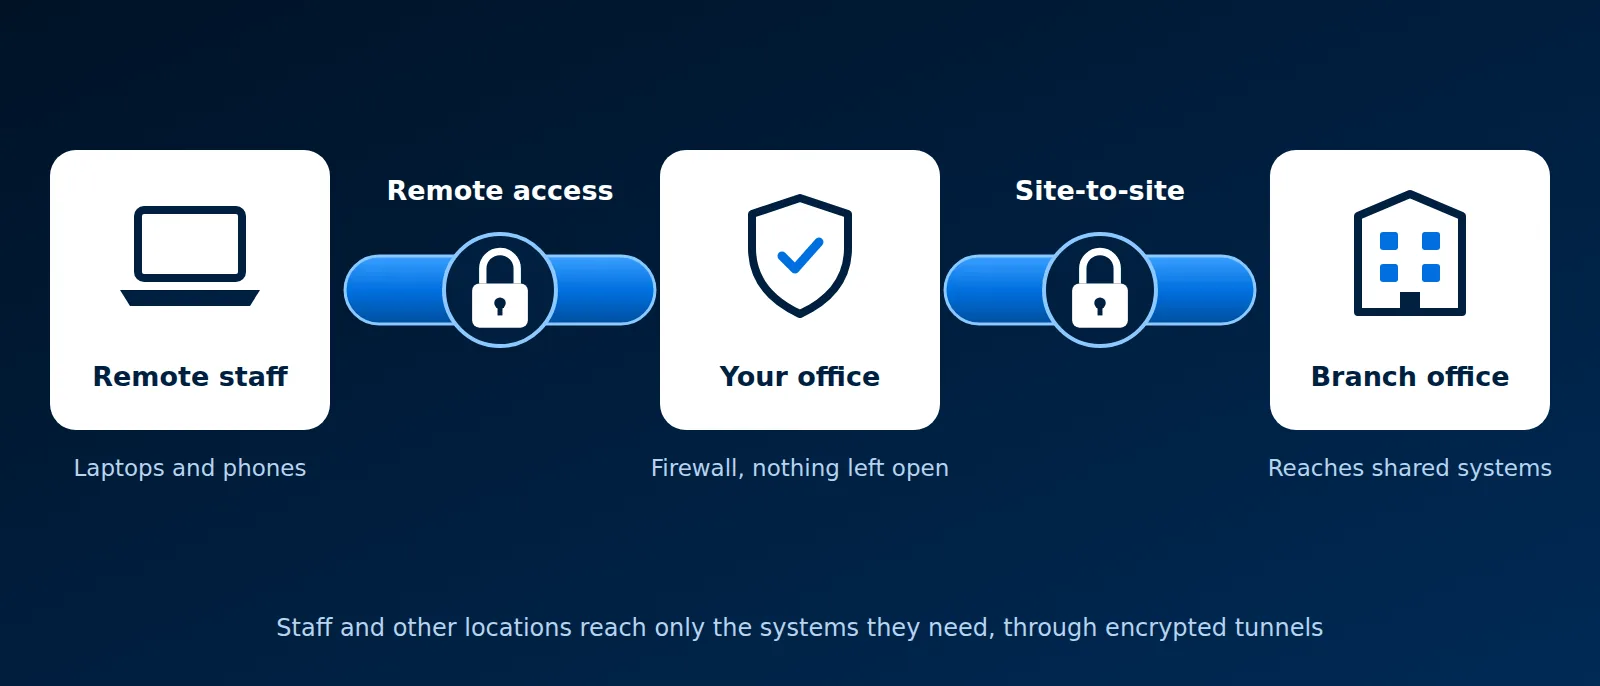
このサービスで扱うプラットフォーム
当社が構築するもの
ほとんどの企業では、この4つを何らかの形で組み合わせる必要があります。当社はこれらをまとめて設計するため、入口は1つになり、アクセスを停止する場所も1か所になります。
スタッフ向けリモートアクセス
ノートPCやスマートフォンから、多要素サインインを使って、どこからでもオフィスのファイル、基幹業務アプリ、リモートデスクトップにアクセスできます。
拠点間VPN
オフィス、倉庫、現場の間を常時つなぐ暗号化された接続です。各拠点から、共有サーバーがすぐ近くにあるかのようにアクセスできます。
ベンダーと外部業者のアクセス
外部のサポート担当者には専用のアカウントを用意します。アクセスできるのは1つのシステムだけで、操作内容はログに記録され、作業が終われば無効にします。
カメラと建物設備
カメラのレコーダー、ドアコントローラーなどの機器にはVPNを通じてアクセスするため、それらのWeb画面がインターネットに公開されることはありません。
OpenVPN、WireGuard、Tailscaleのどれを選ぶか
3つとも、デバイスとお客様のネットワークの間の通信を暗号化します。違いは、サインインの方法、鍵の扱い方、動作する場所です。当社はお客様の働き方に合うものを選び、2つを併用することもよくあります。
| OpenVPN | WireGuard | Tailscale | |
|---|---|---|---|
| どういうものか | TLS証明書を使う、長い実績のあるVPN | Linuxに組み込まれた、小さく高速なVPNプロトコル | WireGuardの接続を自動で構築するマネージドサービス |
| サインインの方法 | 証明書に加えて、ユーザー名、パスワード、第2要素 | 各デバイスに鍵を置き、ユーザーのサインインはなし | お使いのMicrosoft 365またはGoogleのアカウントとMFA |
| 動作する場所 | オフィスのファイアウォール上 | ファイアウォールまたはLinuxサーバー上 | 各デバイス上で、小さなコーディネーションサービスとともに動作 |
| 適した用途 | すでに所有しているファイアウォールと、使い慣れた接続ボタンを必要とするスタッフ | 拠点間接続と固定設置のデバイス | 拡大や入れ替わりのあるチームと、多数の拠点への同時アクセス |
| 費用 | 無料のオープンソース | 無料のオープンソース | 小規模な利用は無料、それ以上はユーザー単位のプラン |
お使いのファイアウォール上のOpenVPN
OpenVPNはOPNsenseとpfSenseに内蔵されているため、すでに運用しているファイアウォールをVPNサーバーにできます。各ユーザーに証明書を発行し、パスワードとワンタイムコードでサインインします。各グループがどのシステムにアクセスできるかは、ファイアウォールルールで決めます。
オフィスとサーバー向けのWireGuard
WireGuardは接続が速く、ハードウェアへの負荷も軽いのが特長です。両端がめったに変わらない、オフィス間やサーバー間のトンネルに使用しています。各端は相手の公開鍵だけを信頼するため、盗まれるパスワードがありません。
チーム向けのTailscale
TailscaleはWireGuard上で動作し、既存のアカウントによるサインインを加えます。誰かが退職したときは、アカウントを無効にすれば、その人のアクセスがすべての場所でなくなります。アクセスルールは一度書けば、すべてのデバイスに適用されます。当社がスタッフのリモートアクセスに使っているのがこれです。
IPsecとSSL VPN
ファイアウォールのメニューでは、さらに2つの名前を目にします。IPsecは、異なるブランドのファイアウォール間や、オフィスとAzureやAWSの間のトンネルの標準規格で、相手側を当社が変更できない場合に使います。SSL VPNは、安全なWebサイトと同じ暗号化を使うリモートアクセスです。OpenVPNはその一種で、ファイアウォールメーカーも独自の製品を販売しています。ベンダー製のSSL VPNを引き継いだ場合は、サインインページがインターネットに面しているため、まずパッチを適用します。
ポートを開放しない
インターネットに開放されたままのリモートデスクトップ、カメラのレコーダー、管理画面は、攻撃者の侵入口になりがちです。当社はこれらを閉じ、VPNの内側に置きます。詳しくは、リモートデスクトップ、SSH、ファイアウォールの各ガイド、またはカメラのリモート閲覧への当社の対応をご覧ください。
VPNプロジェクトの流れ
- 確認。誰が、どこから、どのシステムにアクセスする必要があるかを一覧にし、現在お使いのファイアウォールを確認します。
- 設計。OpenVPN、WireGuard、Tailscale、またはその組み合わせを選び、グループごとのアクセスルールを文書にまとめます。
- 構築とテスト。お使いのファイアウォールやデバイスに設定し、試験導入グループを接続して、すべての業務アプリがトンネル経由で動作することを確認します。
- 展開。スタッフに簡潔な設定手順をお渡しし、VPNに置き換わるポートを閉じます。
- 運用。マネージドITのもとで、ユーザーの追加と削除、ソフトウェアの更新、接続ログの監視を行います。
ピッツバーグとクリーブランドの企業をサポートしています
オフィスはCoraopolisとBeaver Fallsにあります。ピッツバーグとペンシルベニア州西部全域、およびクリーブランド地域とオハイオ州北東部の企業をサポートしています。VPNの作業はほとんどリモートで行い、ファイアウォール機器が必要な拠点間接続は現地で設置します。
VPNに関するご質問
すべてがMicrosoft 365にある場合でも、VPNは必要ですか?
メールとファイルについては、不要なことが多いです。ただし、ファイルサーバー、会計ソフト、リモートデスクトップ、カメラ、プリンターなど、オフィス内にあるものにはVPNが必要です。基本についてはVPNガイドをお読みください。
VPNを使うとインターネットが遅くなりますか?
トンネルを通るのはオフィスのシステム向けの通信だけで、通常のWeb閲覧は直接インターネットに出ていきます。WireGuardとTailscaleで加わる遅延はごくわずかです。
他社が構築したVPNを引き継いでもらえますか?
はい。現状を文書化し、古いアカウントや弱い設定を取り除いたうえで、そのまま使い続けるか、よりシンプルなものに移行します。
ベンダーにVPNアクセスを与えても安全ですか?
ベンダーのアカウントがアクセスできるのが1つのシステムだけで、第2要素が必要で、作業後に無効化されるのであれば、安全です。当社は標準でそのように構成します。
こんな方におすすめです
- 在宅や外出先で働く人がいるチーム
- サーバーやソフトウェアを共有する拠点が2つ以上ある企業
- リモートデスクトップやカメラのレコーダーがインターネットに開放されているオフィス
- 古いVPNに、誰も説明できないアカウントが残っている企業
関連ガイド
ナレッジベースの、わかりやすい解説です。
VPNOpenVPNWireGuardTailscaleIPsecSSL VPNOPNsensepfSenseファイアウォール多要素認証(MFA)リモートデスクトップと RDPSSH