OpenVPNとは?
OpenVPNは、20年以上にわたり企業で使われてきた、無料のオープンソースVPNです。Webサイトを保護しているのと同じTLS暗号化を使って、デバイスとお客様のネットワークの間に暗号化されたトンネルを構築します。
VPNサービスを見る エンジニアに相談する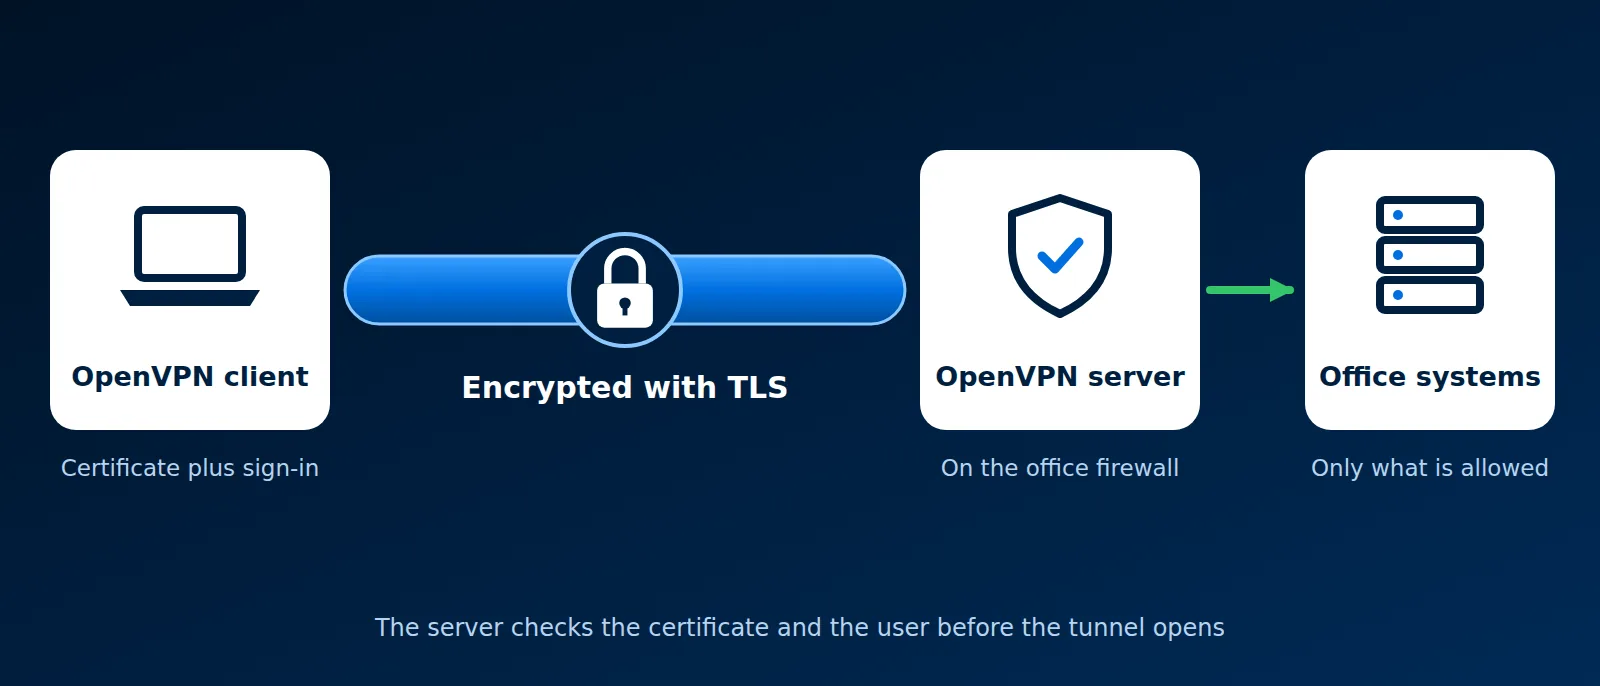
どういうものか
OpenVPNは2つの部分で構成されます。通常はオフィスのファイアウォール上で動くサーバーと、各ノートPCやスマートフォンに入れるクライアントアプリです。クライアントは証明書で身元を証明し、通常はユーザー名、パスワード、ワンタイムコードも併用します。その後、サーバーがトンネルを開き、ルールで許可されたシステムにだけデバイスがアクセスできるようにします。
暗号化にはTLS証明書を使い、ほかのVPNを遮断するホテルやゲスト用のWi-Fiを含め、ほぼどのネットワークでも動作します。OpenVPNはSSL VPNの一種です。異なるブランドのファイアウォール同士の拠点間接続には、IPsecのほうが一般的です。全体的な考え方はVPNをご覧ください。
企業にとって重要な理由
- ファイアウォールに内蔵:OPNsenseとpfSenseにはOpenVPNサーバーが含まれているため、追加の機器を購入する必要はありません。
- ユーザーごとのサインイン:各自が自分のログインと第2要素を持ち、ほかの人に影響を与えずに、1人分のアクセスだけを削除できます。
- ほぼどこでも動作:安全なWebサイトと同じポートで動かせるため、制限の厳しいネットワークでも遮断されることはまれです。
- トレードオフ:WireGuardに比べて接続に時間がかかり、ハードウェアへの負荷も大きくなります。また、スタッフの入れ替わりに合わせて証明書の発行と失効が必要です。
当社の業務での関わり
お客様がすでに所有しているハードウェア上でVPNを動かしたい場合は、OPNsenseファイアウォールにOpenVPNを構成し、多要素サインインとグループごとのルールを設定します。スタッフやデバイスの入れ替わりが多い場合は、通常は代わりにTailscaleをおすすめしています。VPNサービスのページで各方式を比較しています。
関連サービス
VPNサービス
OpenVPN、WireGuard、Tailscaleの構築と運用。
ネットワークセキュリティ
ファイアウォールルール、セグメンテーション、サインインの制御。
ネットワークとファイアウォール
OPNsenseペア、VLAN、拠点間リンク。
詳しく見る
- WikipediaのOpenVPNOpenVPNの仕組み、歴史、セキュリティ設計についての中立的な概要。
- OpenVPNコミュニティのドキュメント無料のサーバーとクライアントについての、プロジェクト公式のマニュアル。技術者向けです。
- OPNsenseのVPNドキュメントOPNsenseファイアウォールでの、OpenVPNとその他のVPN方式の設定方法。