
SSL証明書とは?
SSL証明書は、正式にはTLS証明書といい、Webサイトに南京錠のマークと「https」を表示させるものです。そのサイトが名乗るとおりのサイトであることを証明し、訪問者とサーバーの間で送られるすべてを暗号化します。
エンジニアに相談する ナレッジベース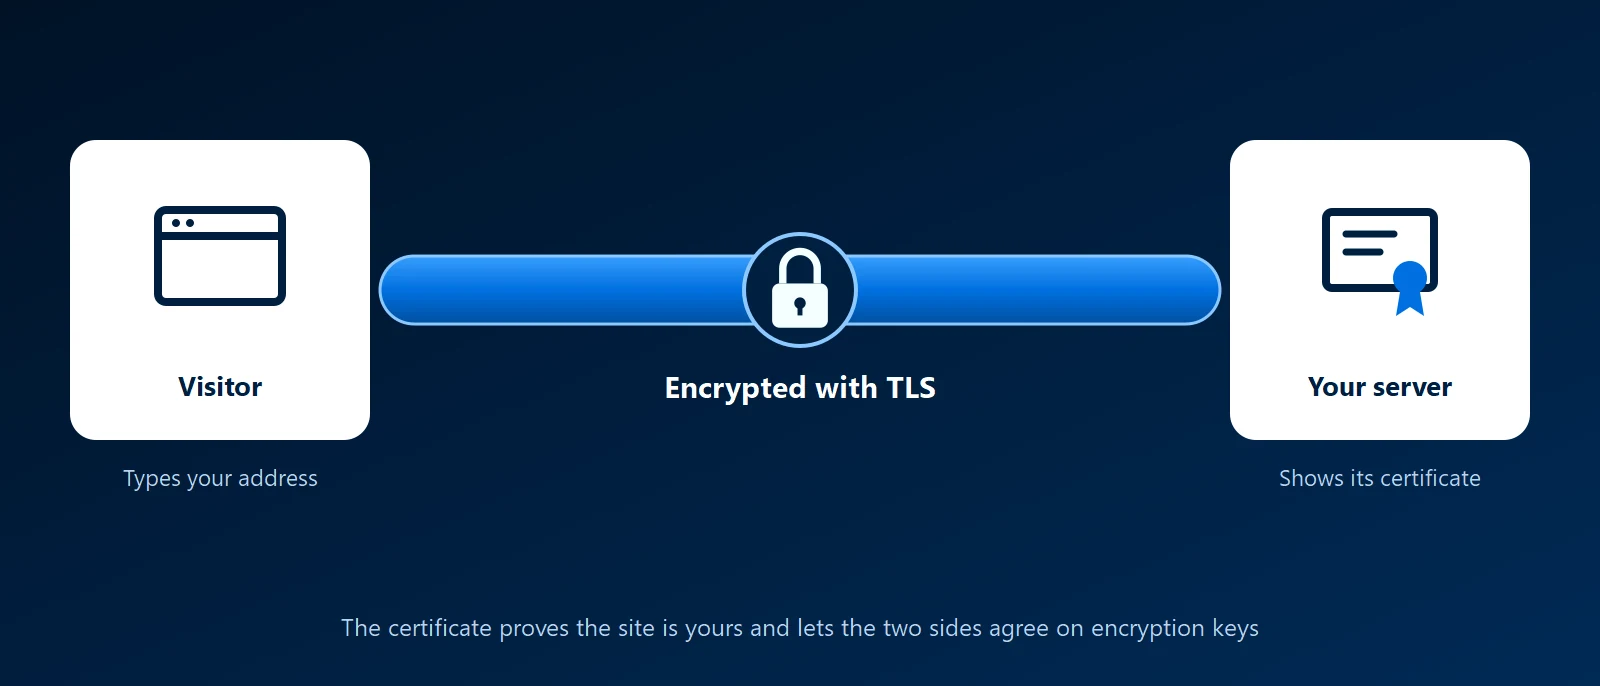
どういうものか
証明書は、サーバーにインストールする小さなファイルです。有効なドメイン名、有効期限、公開鍵が含まれ、ブラウザがすでに信頼している認証局によって署名されています。ブラウザが接続すると、サーバーが証明書を提示します。ブラウザは名前、日付、署名を確認し、双方がセッションを暗号化するための鍵に合意します。
SSLはプロトコルの旧称です。何年も前にTLSに置き換わりましたが、「SSL証明書」という呼び名が定着しました。証明書としては同じものです。
企業にとって重要な理由
- ないとブラウザが警告します:証明書がない、または期限切れのサイトには、「保護されていない通信」や全画面の警告が表示され、ほとんどの訪問者はそれを無視して進みません。
- ログインとフォームが守られます:パスワード、問い合わせフォーム、カード情報を、同じネットワーク上の第三者が読み取れなくなります。
- 検索エンジンが前提としています:httpsは何年も前から順位決定のシグナルになっています。
- Webサイトだけではありません:メールサーバー、VPNポータル、電話システム、社内アプリケーションにも証明書が使われます。
証明書の種類
- ドメイン認証(DV):認証局は、ドメインを管理していることだけを確認します。数分で発行され、無料のことも多く、ほとんどのサイトがこれを使っています。
- 組織認証(OV)と拡張認証(EV):認証局が、サイトの運営会社も確認します。費用が高く、時間もかかります。ブラウザは、アドレスバーでの表示を以前のようには区別しなくなりました。
- ワイルドカード:anything.example.comのように、一つの階層のすべてのサブドメインをカバーします。
- マルチドメイン(SAN):一つの証明書に複数の名前を列挙します。
- 自己署名またはプライベート:自分自身、または自社の内部認証局が署名します。デバイスがそれを信頼するよう設定された社内システムには問題ありませんが、それ以外の場所では警告が出ます。
起こりがちな問題
- 期限切れ:すべての証明書には終了日があり、有効期間は年々短くなっています。更新を忘れると、サイトが警告ページとともに停止します。更新は自動化し、監視すべきです。
- 名前の不一致:証明書はwww.example.comを対象としているのに、訪問者がexample.comと入力した場合、またはその逆の場合です。
- チェーンの欠落:サーバーが中間証明書を送らないため、サイトを信頼するデバイスと、信頼しないデバイスが出ます。
- 混在コンテンツ:ページはhttpsなのに、画像やスクリプトをhttpで読み込み、ブラウザがそれをブロックします。
- 南京錠は推奨の印ではありません:接続が暗号化され、名前が一致していることを意味するだけです。偽のサイトにも付けられます。
KawaConnectの証明書の扱い方
当社がホストするWebサイトはhttpsで配信され、証明書は自動で更新されます。当社が運用するLinuxサーバー、リバースプロキシなどのシステムでは、構築の一環として証明書を設定し、それぞれをどこで発行し更新するかを文書化します。Let's Encryptの無料の証明書でほとんどの用途をまかなえ、多くのサイトはCloudflare経由で取得しています。証明書はDNSが正しいことが前提のため、両方をあわせて確認します。
関連サービス
Webサイト
最初からhttpsで構築し、ホストするサイト。
Linuxサーバーサポート
証明書が自動で更新されるサーバーとリバースプロキシ。
ネットワークセキュリティ
暗号化されたリモートアクセスと、適切に保護されたポータル。
詳しく見る
- Wikipediaの公開鍵証明書証明書の内容と、信頼のチェーンの仕組みを中立的に説明しています。
- Cloudflare: What is an SSL certificate?証明書とTLSハンドシェイクを、図解で短く説明しています。
- SSL Labsのサーバーテスト公開サイトの証明書とTLS設定を採点し、問題点を指摘する無料ツールです。
- How Let's Encrypt works証明書が自動で要求、証明、発行される仕組みです。








