
什么是 SSL 证书?
SSL 证书,准确地说是 TLS 证书,会让网站出现挂锁图标和“https”。它证明网站确实是它所声称的那个网站,并对访客与服务器之间发送的所有内容进行加密。
与工程师沟通 知识库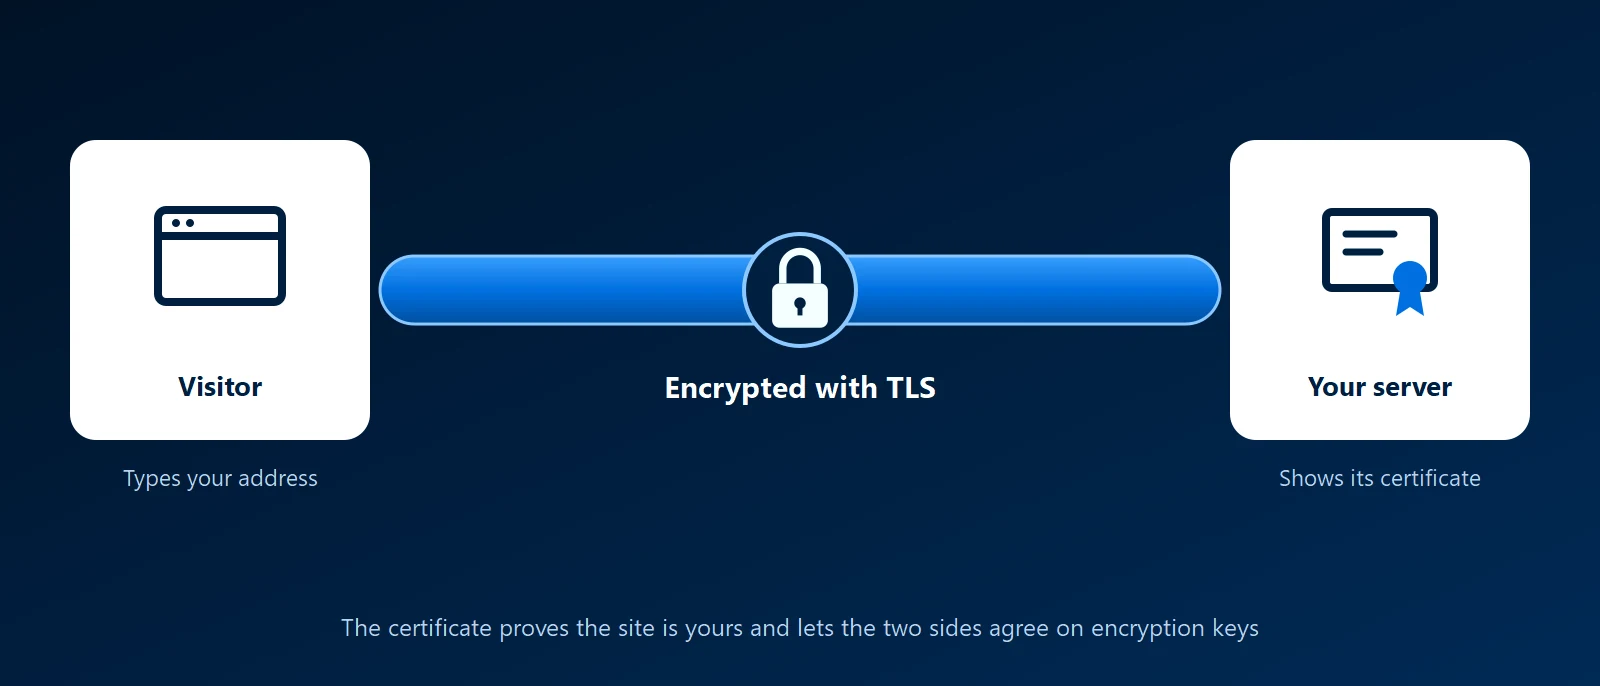
它是什么
证书是安装在服务器上的一个小文件。它包含所适用的域名、到期日期和公钥,并由浏览器已经信任的证书颁发机构签名。浏览器连接时,服务器出示证书。浏览器检查名称、日期和签名,然后双方协商用于加密会话的密钥。
SSL 是该协议的旧名称。它多年前就被 TLS 取代,但“SSL 证书”这一说法保留了下来。两者指的是同一种证书。
为什么它对企业重要
- 没有证书,浏览器会发出警告:没有证书或证书已过期的网站,会显示“不安全”或整页警告,大多数访客不会点击继续。
- 登录和表单受到保护:同一网络上的人无法读取密码、联系表单和银行卡信息。
- 搜索引擎期望有它:多年来,https 一直是排名信号。
- 不只是网站:邮件服务器、VPN 门户、电话系统和内部应用也使用证书。
证书的种类
- 域名验证(DV):颁发机构只验证您是否控制该域名。几分钟即可签发,通常免费。大多数网站使用这种证书。
- 组织验证(OV)和扩展验证(EV):颁发机构还会核查网站背后的公司。费用更高,耗时更长。浏览器已不再在地址栏中以不同方式显示它们。
- 通配符:涵盖某一层级的所有子域名,例如 anything.example.com。
- 多域名(SAN):一张证书列出多个名称。
- 自签名或私有:由您自己或自己的内部证书颁发机构签名。适合设备已设置为信任它的内部系统,在其他地方则会触发警告。
会出什么问题
- 到期:每张证书都有截止日期,而且有效期越来越短。忘记续期会让网站因警告页面而无法访问。续期应当自动进行并受到监控。
- 名称不匹配:证书涵盖 www.example.com,但访客输入的是 example.com,或者反过来。
- 证书链缺失:服务器没有发送中间证书,导致有些设备信任该网站,有些则不信任。
- 混合内容:页面是 https,却通过 http 加载图片或脚本,浏览器会将其拦截。
- 挂锁不等于推荐:它只表示连接已加密且名称匹配。假冒网站同样可以有挂锁。
KawaConnect 如何处理证书
我们托管的网站都通过 https 提供服务,证书会自动续期。对于我们运行的 Linux 服务器、反向代理和其他系统,我们在搭建时就设置好证书,并记录每张证书在哪里签发和续期。Let's Encrypt 的免费证书能满足大多数需求,许多网站则通过 Cloudflare 获得证书。证书依赖于正确的 DNS,因此我们会同时检查两者。
相关服务
了解更多
- 维基百科上的公钥证书词条对证书包含的内容以及信任链如何运作的中立解释。
- Cloudflare:什么是 SSL 证书?对证书和 TLS 握手的简短图解说明。
- SSL Labs 服务器测试一款免费工具,可为公开网站的证书和 TLS 设置评级,并指出存在的问题。
- Let's Encrypt 的工作原理证书如何自动申请、验证和签发。








