
O que é um certificado SSL?
Um certificado SSL, tecnicamente chamado de certificado TLS, é o que coloca o cadeado e o "https" em um site. Ele prova que o site é quem diz ser e criptografa tudo o que é enviado entre o visitante e o servidor.
Fale com um engenheiro Base de conhecimento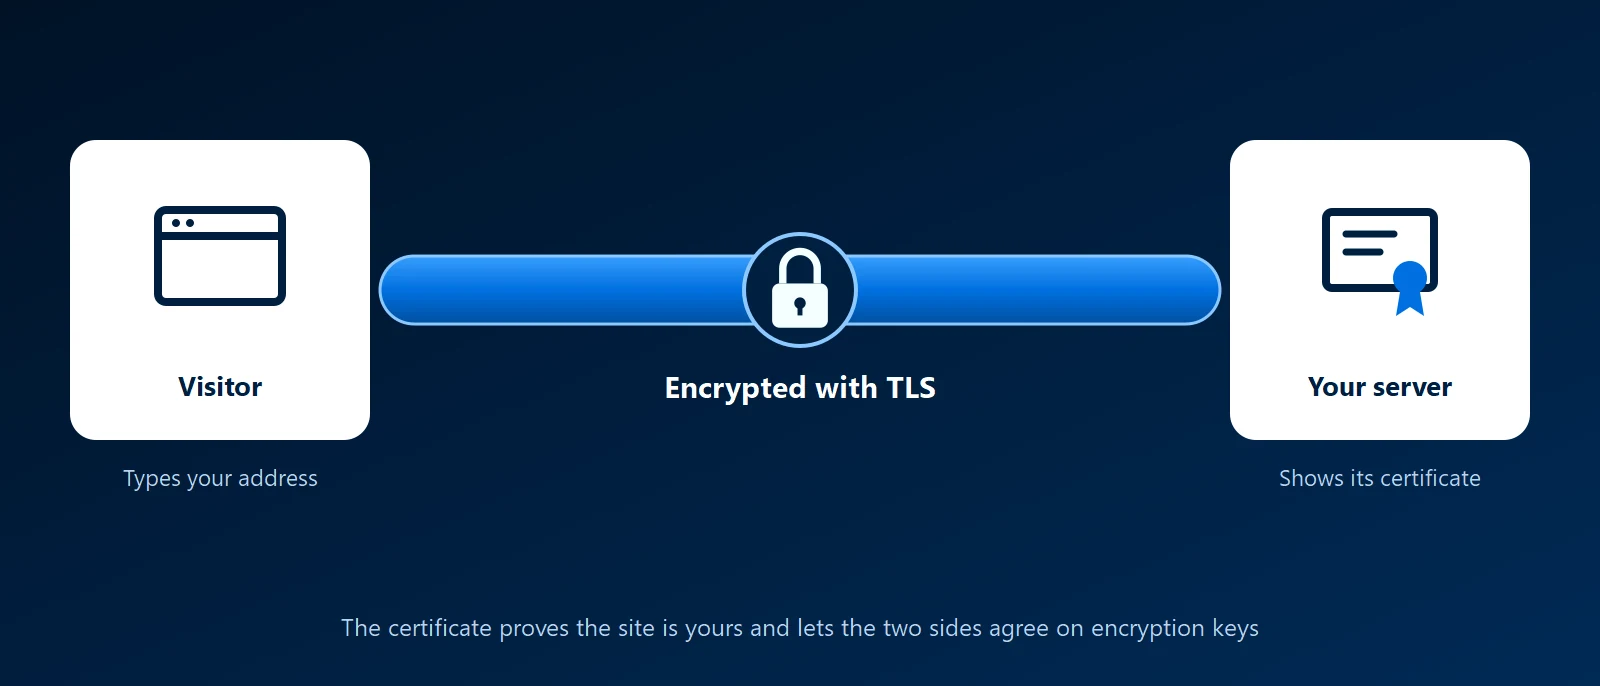
O que é
Um certificado é um pequeno arquivo instalado em um servidor. Ele contém o nome de domínio para o qual é válido, uma data de expiração e uma chave pública, e é assinado por uma autoridade certificadora em que os navegadores já confiam. Quando um navegador se conecta, o servidor apresenta o certificado. O navegador verifica o nome, as datas e a assinatura, e os dois lados combinam as chaves para criptografar a sessão.
SSL é o nome antigo do protocolo. Ele foi substituído pelo TLS anos atrás, mas "certificado SSL" pegou. Os certificados são a mesma coisa.
Por que isso importa para uma empresa
- Os navegadores alertam sem ele: um site sem certificado, ou com um vencido, mostra um aviso de "Não seguro" ou uma tela inteira de alerta, que a maioria dos visitantes não vai ignorar.
- Logins e formulários ficam protegidos: senhas, formulários de contato e dados de cartão não podem ser lidos por alguém na mesma rede.
- Os mecanismos de busca esperam por ele: o https é um sinal de classificação há anos.
- Não são só os sites: servidores de e-mail, portais de VPN, sistemas de telefonia e aplicações internas também usam certificados.
Tipos de certificado
- Validação de domínio (DV): a autoridade verifica apenas que você controla o domínio. Emitido em minutos, muitas vezes de graça. É o que a maioria dos sites usa.
- Validação de organização (OV) e validação estendida (EV): a autoridade também verifica a empresa por trás do site. Custam mais e demoram mais. Os navegadores já não os exibem de forma diferente na barra de endereços.
- Curinga (wildcard): cobre todos os subdomínios de um nível, como qualquercoisa.example.com.
- Multidomínio (SAN): um certificado que lista vários nomes.
- Autoassinado ou privado: assinado por você mesmo ou por uma autoridade interna própria. Serve para sistemas internos cujos dispositivos estão configurados para confiar nele, e gera um aviso em qualquer outro lugar.
O que pode dar errado
- Expiração: todo certificado tem uma data final, e os prazos de validade continuam ficando mais curtos. Uma renovação esquecida derruba o site com uma página de aviso. A renovação deve ser automática e monitorada.
- Nome incompatível: o certificado cobre www.example.com, mas o visitante digitou example.com, ou o contrário.
- Cadeia ausente: o servidor não envia o certificado intermediário, então alguns dispositivos confiam no site e outros não.
- Conteúdo misto: a página é https, mas carrega uma imagem ou um script por http, e o navegador o bloqueia.
- Um cadeado não é uma recomendação: ele significa que a conexão está criptografada e que o nome confere. Um site falso também pode ter um.
Como a KawaConnect trabalha com certificados
Os sites que hospedamos são servidos por https, com certificados que se renovam automaticamente. Para os servidores Linux, proxies reversos e outros sistemas que operamos, configuramos os certificados como parte da montagem e documentamos onde cada um é emitido e renovado. Os certificados gratuitos do Let's Encrypt atendem à maioria das necessidades, e muitos sites obtêm os seus pela Cloudflare. Os certificados dependem de o DNS estar correto, então verificamos os dois juntos.
Serviços relacionados
Sites
Sites criados e hospedados com https desde o início.
Suporte a servidores Linux
Servidores e proxies reversos com certificados que se renovam sozinhos.
Segurança de rede
Acesso remoto criptografado e portais devidamente protegidos.
Saiba mais
- Certificado de chave pública na WikipediaUma explicação neutra do que um certificado contém e de como funcionam as cadeias de confiança.
- Cloudflare: O que é um certificado SSL?Uma explicação curta e ilustrada dos certificados e do handshake TLS.
- Teste de servidor do SSL LabsUma ferramenta gratuita que avalia o certificado e as configurações TLS de um site público e aponta o que está errado.
- Como funciona o Let's EncryptComo um certificado é solicitado, comprovado e emitido automaticamente.
Vendo um aviso de certificado
Diga-nos o endereço e o que o navegador mostra. Diremos o que está errado e como evitar que aconteça de novo.
Inicie uma conversa







