
O que é o Let's Encrypt?
O Let's Encrypt é uma autoridade certificadora gratuita. Ele emite os certificados que colocam o https em um site, automaticamente e sem custo, e é o motivo de a maior parte da web estar hoje criptografada.
Fale com um engenheiro Base de conhecimento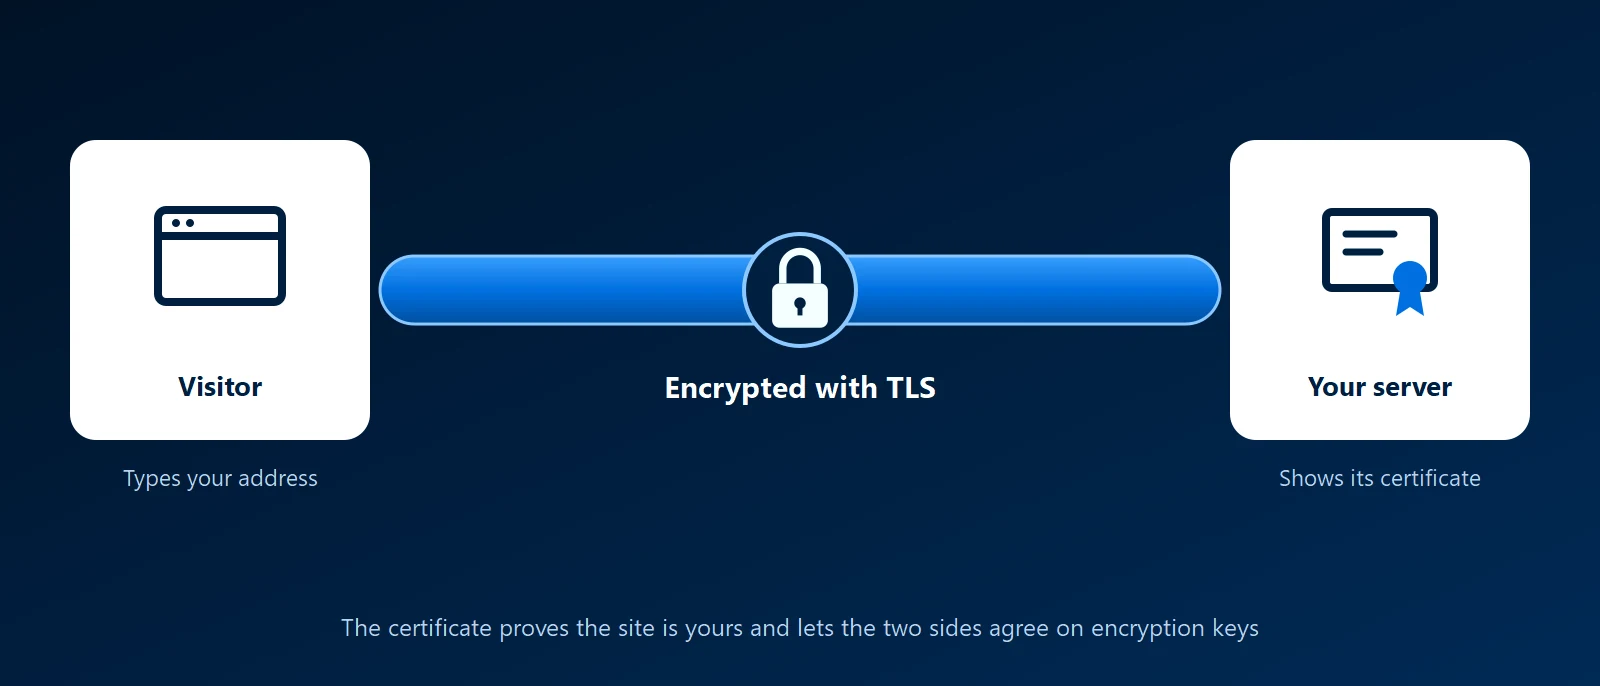
O que é
O Let's Encrypt é mantido pelo Internet Security Research Group, uma organização sem fins lucrativos, e começou a emitir certificados em 2015. Seus certificados são aceitos por todos os principais navegadores e sistemas operacionais. São certificados SSL com validação de domínio: o Let's Encrypt verifica que você controla o domínio e nada mais.
Como funciona
Não há formulário a preencher nem ninguém a pagar. Um software no servidor, chamado cliente ACME, pede um certificado ao Let's Encrypt. O Let's Encrypt responde com um desafio para provar o controle do domínio, que pode ser um arquivo que o servidor deve publicar em um endereço definido ou um registro que deve aparecer no DNS. Quando a prova confere, o certificado é emitido e instalado. O mesmo software o renova antes de expirar.
- Certbot: o cliente mais conhecido, mantido pela Electronic Frontier Foundation.
- Integrado: servidores web e proxies como Caddy e Traefik, a maioria dos painéis de hospedagem e firewalls como o OPNsense podem solicitar certificados por conta própria.
- No Kubernetes: o cert-manager solicita e renova certificados para serviços em um cluster Kubernetes.
O que saber antes de depender dele
- Validade curta por projeto: os certificados têm sido válidos por 90 dias, e o Let's Encrypt está migrando para prazos ainda menores. A renovação precisa ser automática. Um certificado renovado à mão acabará sendo esquecido.
- Curingas exigem DNS: um certificado para todos os subdomínios só pode ser comprovado por um registro DNS, então o cliente precisa de acesso ao seu provedor de DNS.
- Sistemas internos: um servidor que não é acessível pela internet ainda pode obter um certificado pelo método de DNS, desde que use um nome de domínio real.
- Limites de uso: há limites para quantos certificados um domínio pode solicitar em um período. O uso normal nunca os alcança, mas um script mal configurado pode.
- Sem validação da empresa: ele não emite certificados com validação de organização nem de validação estendida. Poucos sites precisam deles.
- Acompanhe as renovações: a renovação automática falha em silêncio quando o DNS muda, uma regra de firewall é movida ou um servidor é reconstruído. Monitore a data de vencimento.
Como a KawaConnect trabalha com o Let's Encrypt
Usamos certificados do Let's Encrypt nos servidores Linux, proxies reversos e clusters Kubernetes que construímos, com renovação automatizada e as datas de vencimento monitoradas. Quando um site fica atrás da Cloudflare, o certificado que os visitantes veem vem da Cloudflare, e o do servidor é tratado separadamente. Documentamos qual método cada sistema usa para que um problema de renovação seja rastreado rapidamente.
Serviços relacionados
Suporte a servidores Linux
Servidores com certificados que se renovam sozinhos.
Consultoria em Kubernetes
Clusters com gerenciamento automatizado de certificados.
Sites
Sites criados e hospedados com https.
Saiba mais
- Let's EncryptO site do próprio projeto, com documentação, status e anúncios sobre a validade dos certificados.
- Como funciona o Let's EncryptO processo de desafio e emissão explicado passo a passo.
- CertbotInstruções para obter um certificado em um determinado servidor web e sistema operacional.
- Documentação do cert-managerA ferramenta padrão para certificados dentro do Kubernetes.
- Let's Encrypt na WikipédiaA história, os patrocinadores e a escala do projeto.
Certificados que vencem de surpresa
Diga-nos quais sistemas usam certificados. Configuraremos a renovação automática e um aviso antes que qualquer um deles expire.
Inicie uma conversa







