
¿Qué es Let's Encrypt?
Let's Encrypt es una autoridad de certificación gratuita. Emite los certificados que ponen https en un sitio web, de forma automática y sin costo, y es la razón por la que la mayor parte de la web hoy está cifrada.
Hable con un ingeniero Base de conocimiento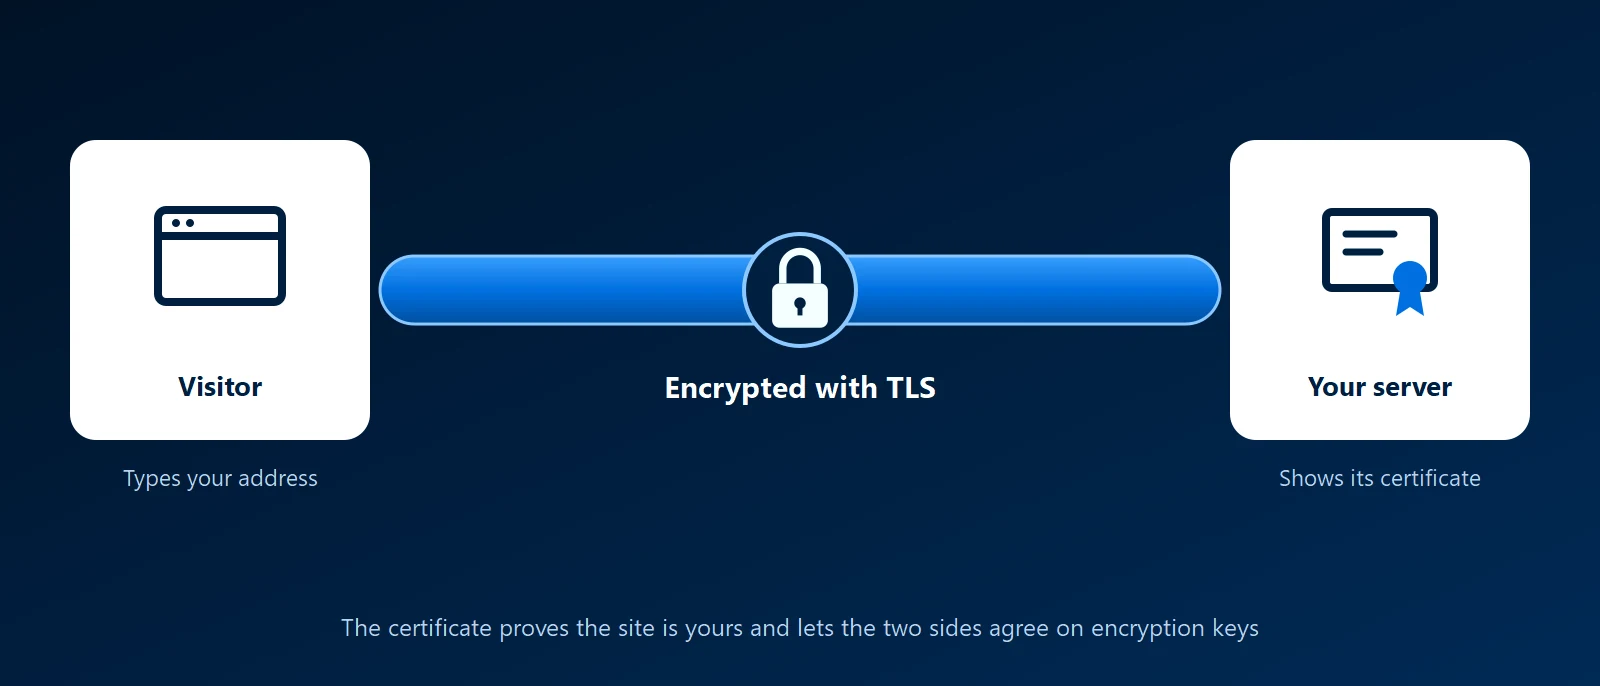
Qué es
Let's Encrypt la opera el Internet Security Research Group, una organización sin fines de lucro, y comenzó a emitir certificados en 2015. Sus certificados son de confianza para todos los navegadores y sistemas operativos principales. Son certificados SSL con validación de dominio: Let's Encrypt comprueba que usted controla el dominio y nada más.
Cómo funciona
No hay formulario que llenar ni nadie a quien pagar. El software del servidor, llamado cliente ACME, solicita un certificado a Let's Encrypt. Let's Encrypt responde con un desafío para demostrar el control del dominio, ya sea un archivo que el servidor debe publicar en una dirección determinada o un registro que debe aparecer en el DNS. Cuando la prueba es correcta, se emite e instala el certificado. El mismo software lo renueva antes de que venza.
- Certbot: el cliente más conocido, mantenido por la Electronic Frontier Foundation.
- Integrado: servidores web y proxies como Caddy y Traefik, la mayoría de los paneles de control de hosting y firewalls como OPNsense pueden solicitar certificados por sí mismos.
- En Kubernetes: cert-manager solicita y renueva certificados para los servicios de un clúster de Kubernetes.
Qué saber antes de depender de él
- Vigencias cortas por diseño: los certificados han sido válidos por 90 días, y Let's Encrypt avanza hacia vigencias aún más cortas. La renovación debe ser automática. Un certificado renovado a mano terminará por olvidarse.
- Los comodines necesitan DNS: un certificado para todos los subdominios solo puede validarse mediante un registro DNS, por lo que el cliente necesita acceso a su proveedor de DNS.
- Sistemas internos: un servidor al que no se puede llegar desde internet aún puede obtener un certificado mediante el método DNS, siempre que use un nombre de dominio real.
- Límites de frecuencia: hay límites sobre cuántos certificados puede solicitar un dominio en un periodo. El uso normal nunca los alcanza, pero un script mal configurado sí.
- Sin validación de la empresa: no emite certificados con validación de organización ni de validación extendida. Pocos sitios los necesitan.
- Vigile las renovaciones: la renovación automática falla en silencio cuando cambia el DNS, se mueve una regla de firewall o se reconstruye un servidor. Monitoree la fecha de vencimiento.
Cómo trabaja KawaConnect con Let's Encrypt
Usamos certificados de Let's Encrypt en los servidores Linux, los proxies inversos y los clústeres de Kubernetes que construimos, con la renovación automatizada y las fechas de vencimiento vigiladas. Cuando un sitio está detrás de Cloudflare, el certificado que ven los visitantes viene de Cloudflare y el del servidor se maneja por separado. Documentamos qué método usa cada sistema para poder rastrear con rapidez un problema de renovación.
Servicios relacionados
Soporte de servidores Linux
Servidores con certificados que se renuevan solos.
Consultoría de Kubernetes
Clústeres con administración automatizada de certificados.
Sitios web
Sitios creados y alojados con https.
Más información
- Let's EncryptEl sitio del propio proyecto, con documentación, estado y anuncios sobre la vigencia de los certificados.
- Cómo funciona Let's EncryptEl proceso de desafío y emisión explicado paso a paso.
- CertbotInstrucciones para obtener un certificado en un servidor web y sistema operativo determinados.
- Documentación de cert-managerLa herramienta estándar para certificados dentro de Kubernetes.
- Let's Encrypt en WikipediaLa historia, los patrocinadores y la escala del proyecto.
Certificados que vencen por sorpresa
Díganos qué sistemas usan certificados. Configuraremos la renovación automática y una alerta antes de que alguno caduque.
Iniciar una conversación







