
Что такое Let's Encrypt?
Let's Encrypt это бесплатный удостоверяющий центр. Он выпускает сертификаты, благодаря которым на сайте работает https, автоматически и без оплаты, и именно поэтому большая часть интернета сегодня зашифрована.
Поговорить с инженером База знаний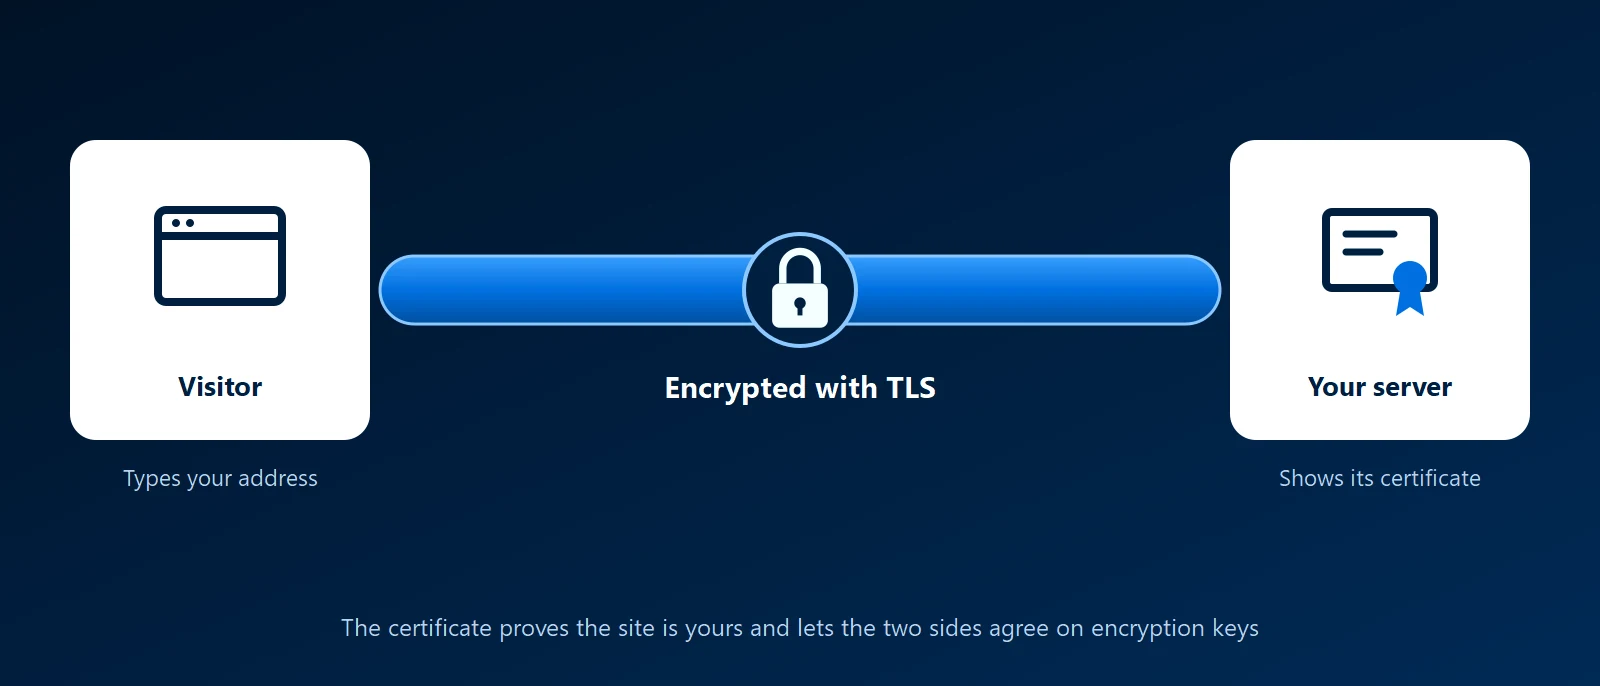
Что это такое
Let's Encrypt управляется некоммерческой организацией Internet Security Research Group и начал выпускать сертификаты в 2015 году. Его сертификатам доверяют все основные браузеры и операционные системы. Это SSL-сертификаты с проверкой домена: Let's Encrypt проверяет только то, что домен находится под вашим контролем.
Как это работает
Не нужно заполнять формы и никому платить. Программа на сервере, называемая ACME-клиентом, запрашивает у Let's Encrypt сертификат. В ответ Let's Encrypt присылает задание для подтверждения контроля над доменом: либо файл, который сервер должен опубликовать по заданному адресу, либо запись, которая должна появиться в DNS. Когда проверка пройдена, сертификат выпускается и устанавливается. Та же программа продлевает его до истечения срока.
- Certbot: самый известный клиент, который поддерживает Electronic Frontier Foundation.
- Встроенная поддержка: веб-серверы и прокси, такие как Caddy и Traefik, большинство панелей управления хостингом и межсетевые экраны, например OPNsense, могут запрашивать сертификаты сами.
- В Kubernetes: cert-manager запрашивает и продлевает сертификаты для сервисов в кластере Kubernetes.
Что нужно знать, прежде чем на него полагаться
- Короткие сроки действия по замыслу: сертификаты действуют 90 дней, и Let's Encrypt переходит на ещё более короткие сроки. Продление должно быть автоматическим. Сертификат, который продлевают вручную, рано или поздно забудут.
- Wildcard требует DNS: сертификат для всех поддоменов можно подтвердить только записью в DNS, поэтому клиенту нужен доступ к вашему DNS-провайдеру.
- Внутренние системы: сервер, недоступный из интернета, всё равно может получить сертификат через метод DNS, если у него есть настоящее доменное имя.
- Ограничения по частоте: существуют лимиты на число сертификатов, которые один домен может запросить за период. При обычном использовании их не достичь, но неправильно настроенный скрипт на это способен.
- Нет проверки компании: сертификаты с проверкой организации (OV) и расширенной проверкой (EV) он не выпускает. Лишь немногим сайтам они нужны.
- Следите за продлениями: автоматическое продление тихо перестаёт работать, когда меняется DNS, переносится правило межсетевого экрана или пересобирается сервер. Контролируйте дату окончания срока действия.
Как KawaConnect работает с Let's Encrypt
Мы используем сертификаты Let's Encrypt на Linux-серверах, обратных прокси и кластерах Kubernetes, которые строим, с автоматическим продлением и контролем сроков действия. Если сайт работает за Cloudflare, сертификат, который видят посетители, выдаёт Cloudflare, а сертификат на сервере обслуживается отдельно. Мы документируем, какой метод используется в каждой системе, чтобы проблему с продлением можно было быстро найти.
Связанные услуги
Поддержка серверов Linux
Серверы с сертификатами, которые продлеваются сами.
Консалтинг по Kubernetes
Кластеры с автоматическим управлением сертификатами.
Сайты
Сайты, созданные и размещённые по https.
Подробнее
- Let's EncryptСайт самого проекта с документацией, статусом и объявлениями о сроках действия сертификатов.
- Как работает Let's EncryptПроцесс проверки и выпуска, объяснённый шаг за шагом.
- CertbotИнструкции по получению сертификата для конкретного веб-сервера и операционной системы.
- Документация cert-managerСтандартный инструмент для сертификатов внутри Kubernetes.
- Let's Encrypt в ВикипедииИстория проекта, спонсоры и масштаб.
Сертификаты, истекающие неожиданно
Расскажите, какие системы используют сертификаты. Мы настроим автоматическое продление и предупреждение до того, как срок любого из них закончится.
Начать разговор







