
多要素認証(MFA)とは?
多要素認証は、パスワードの次に、スマートフォンへの通知やセキュリティキーなど、2 つ目の証明を求めます。そのため、盗まれたパスワードだけでは、サインインできません。
エンジニアに相談する ナレッジベース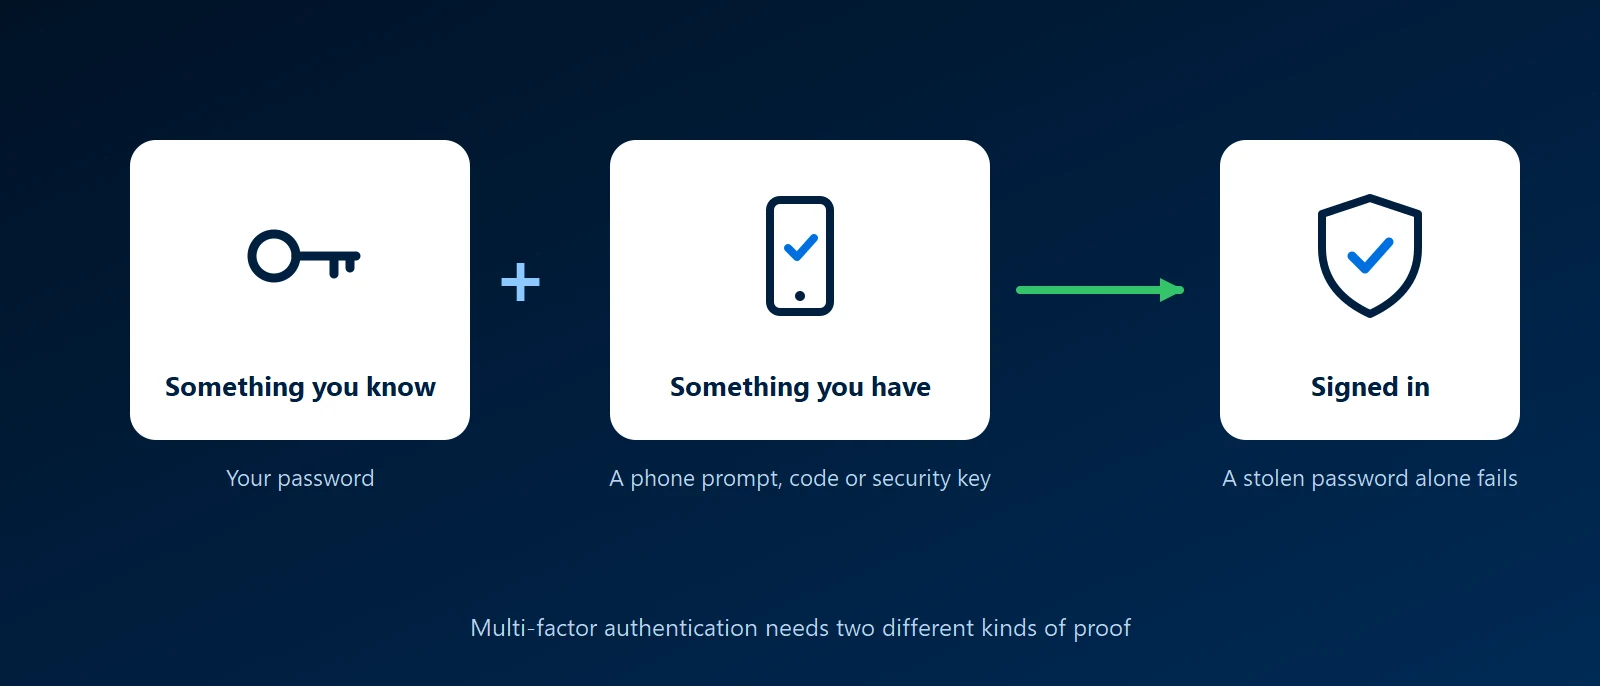
どういうものか
要素とは、証明の種類のことです。パスワードは知っているもの、スマートフォンやセキュリティキーは持っているもの、指紋や顔は本人そのものです。MFA は異なる 2 種類を求めるため、パスワードを知った攻撃者も、もう一方は持っていません。2 要素認証(2FA)は、ちょうど 2 つにした同じ考え方です。
一般的な 2 つ目の要素
- 認証アプリの通知:スマートフォンのアプリがサインインの承認を求め、多くの場合、画面に表示された数字を一致させます。Microsoft 365 では、これが通常の選択肢です。
- 認証アプリのコード:30 秒ごとに変わる 6 桁のコードです。電波がなくても使えます。
- セキュリティキーまたはパスキー:小さな USB または NFC のキー、あるいはスマートフォンやノート PC に保存されたパスキーです。これらは今いるサイトのアドレスを確認するため、偽のログインページでは使えません。最も強力な選択肢です。
- テキストメッセージまたは電話:ないよりはましですが、最も弱い方法です。電話番号は乗っ取られることがあり、コードは電話をかけてきた相手に読み上げさせられることがあります。
企業にとって重要な理由
- パスワードは漏れる:使い回され、推測され、フィッシングされ、売買されます。漏れたパスワードが侵入につながらないようにするのが、MFA です。
- メールは他のすべてへの入口:メールボックスを掌握した人は、他のサービスのパスワードをリセットできます。メールアカウントには、まず MFA が必要です。
- 保険会社や監査人が求める:サイバー保険の申込書では、メール、リモートアクセス、管理者アカウントで MFA がオンかどうかを尋ねられるのが一般的です。
注意すべき点
- プロンプト疲れ:パスワードを知った攻撃者は、誰かが承認をタップするまで、承認の通知を送り続けられます。サインイン画面に表示された数字を入力する番号一致で、これを防げます。
- 偽のログインページ:本物そっくりのサインインページは、パスワードとコードをリアルタイムで中継できます。セキュリティキーとパスキーはこれに強く、コードと通知は強くありません。
- スマートフォンの紛失:紛失した後ではなく、その前に、2 つ目の方法を設定し、リカバリーコードを安全な場所に保管してください。
- MFA を通らないアカウント:共有メールボックス、サービスアカウント、MFA に対応しない古いサインイン方法は、攻撃者が狙う場所です。ブロックするか、制限してください。
MFA とシングルサインオン
アプリケーションがシングルサインオンを使う場合、2 つ目の要素はアイデンティティプロバイダーで 1 回確認され、接続されたすべてのアプリケーションに適用されます。これが、MFA を持たないツールにも MFA を適用する現実的な方法です。
KawaConnect における MFA の扱い方
お客様の Microsoft 365 で MFA を有効にして管理し、サインインをいつ許可するかを決める条件付きアクセスのルールも設定します。この作業は、Microsoft 365 とエンドポイントセキュリティのサービスに含まれ、ネットワークセキュリティの業務では、リモートアクセスの多要素サインインを扱います。
関連サービス
Microsoft 365
MFA と条件付きアクセスを設定し、動作し続けるようにします。
エンドポイントセキュリティ
管理され暗号化されたデバイス上の、保護されたアカウント。
ネットワークセキュリティ
2 つ目の要素を必須にしたリモートアクセス。
詳しく見る
- Wikipedia の多要素認証各要素と、それぞれがどう攻撃されうるかについての中立的な概要。
- CISA:パスワードだけでは不十分MFA をオンにする理由と方法についての、米国サイバーセキュリティ機関によるわかりやすい指針。
- Microsoft Entra 多要素認証の仕組みMicrosoft 365 で利用できる方法についての、Microsoft による説明。
- FIDO Alliance:パスキーパスキーとは何か、どのデバイスとサービスが対応しているか。








