
Tailscale 是什麼?
Tailscale 是建立在 WireGuard 之上的服務,將裝置連接成一個私有網路,常被稱為網狀網路(mesh)。員工透過身分識別提供者登入,由存取規則決定誰能連到什麼。
與工程師談談 知識庫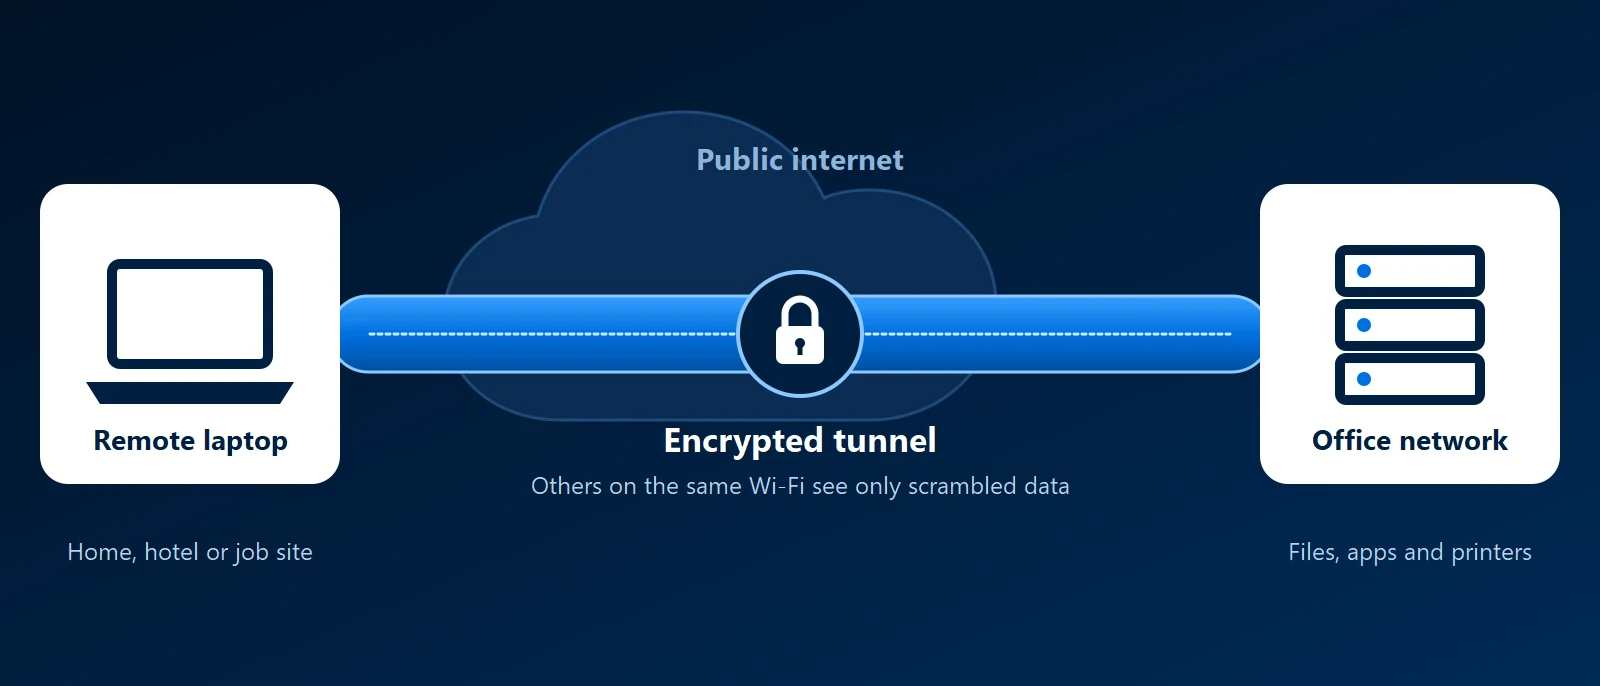
它是什麼
每台裝置執行一個小型應用程式並加入您的私有網路。裝置之間再透過加密的 WireGuard 通道互相連線,在網路允許時直接連線,不允許時則經由 Tailscale 的中繼伺服器。由於裝置是對外連線,您不需要在辦公室防火牆上開放連接埠。
登入透過身分識別提供者進行,例如員工已在使用的 Microsoft Entra ID。多重要素登入與帳號移除都跟著個人帳號走,不需要共用的 VPN 密碼。這是提供 VPN 的一種方式。
為什麼這對企業很重要
- 不開放連接埠:辦公室防火牆不必為了遠端存取而接受連入的連線。
- 依人員授予存取權:由規則決定哪些人或群組可以連到哪些系統,而不是人人都能看到所有內容。
- 離職程序乾淨俐落:在身分識別提供者中停用某人的帳號,就會切斷他們的存取。
- 代管服務:登入、金鑰與存取規則由 Tailscale 營運的協調伺服器處理,因此該廠商會成為您遠端存取的一環。
KawaConnect 如何運用 Tailscale
我們為員工設定 Tailscale 遠端存取並搭配多重要素登入,同時提供辦公室之間的站點對站點 VPN。這項工作在 OPNsense 防火牆上進行,因此網路邊界與遠端存取會一併規劃。
同樣的做法也適用於監視攝影系統:錄影主機透過 VPN 遠端檢視,因此沒有任何一台暴露在公用網際網路上。
相關服務
瞭解更多
- 維基百科的 Tailscale 條目對這家公司與產品的中立介紹。
- Tailscale廠商的官方網站,提供方案以及運作方式的說明。
- Tailscale 文件為規劃導入的團隊及其背後存取規則所準備的說明文章。








