
什么是 Tailscale?
Tailscale 是基于 WireGuard 构建的服务,把设备连接成一个专用网络,通常称为网状网络(mesh)。员工通过身份提供商登录,由访问规则决定谁可以访问什么。
与工程师沟通 知识库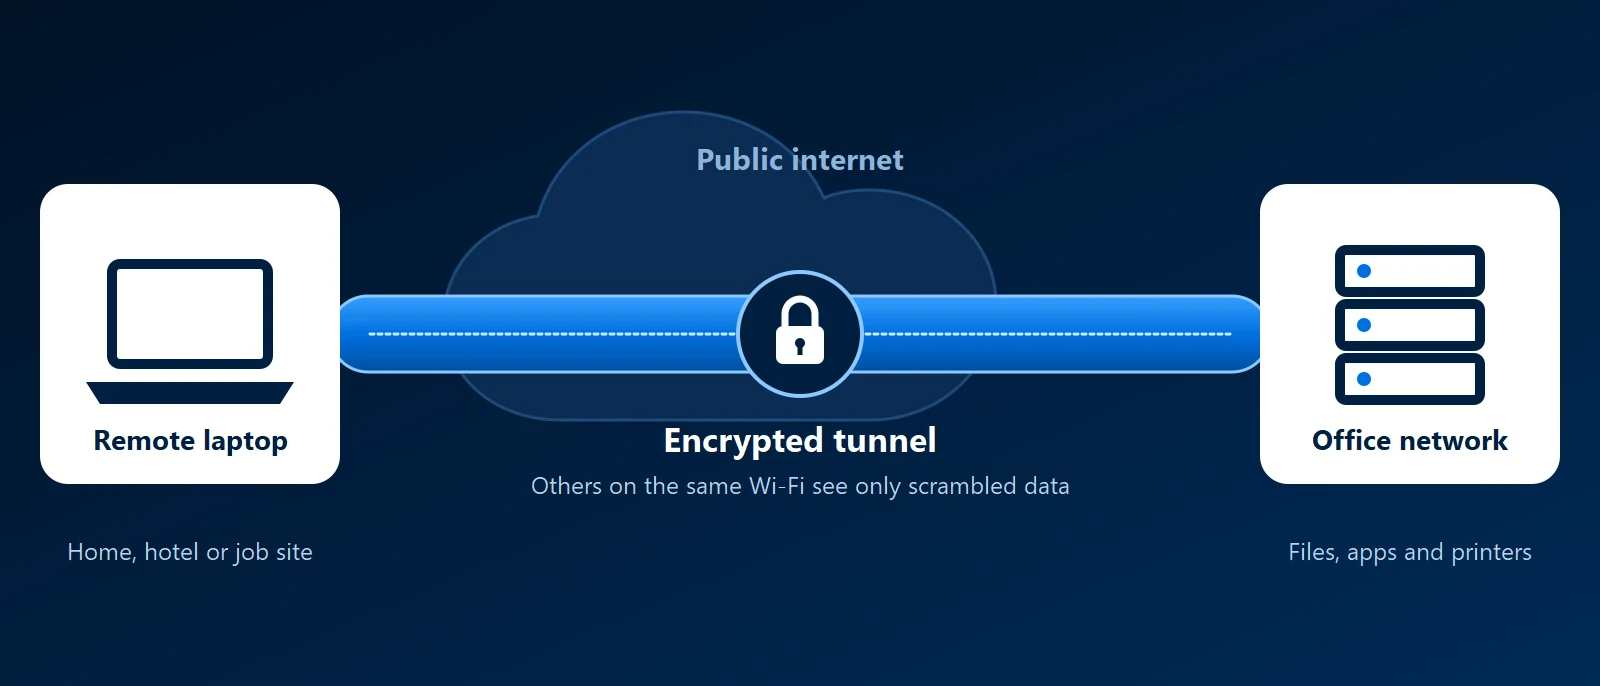
它是什么
每台设备运行一个小型应用并加入您的专用网络。设备之间通过加密的 WireGuard 隧道互相访问:网络允许时直接连接,不允许时则经由 Tailscale 的中继服务器。由于设备是向外发起连接,您无需在办公室防火墙上开放端口。
登录通过身份提供商完成,例如 Microsoft Entra ID,也就是员工已在使用的账户。多重身份验证登录和账户移除随后都跟随个人账户,不再有共用的 VPN 密码。这是提供 VPN 的一种方式。
为什么它对企业重要
- 无需开放端口:办公室防火墙不必为远程访问接受入站连接。
- 按人授权访问:由规则规定哪些人或组可以访问哪些系统,而不是人人都能看到一切。
- 干净的离职处理:在身份提供商中停用某人的账户,就切断了他的访问。
- 托管服务:登录、密钥和访问规则由 Tailscale 运行的协调服务器处理,因此该厂商成为您远程访问的一部分。
KawaConnect 如何使用 Tailscale
我们为员工设置带多重身份验证登录的 Tailscale 远程访问,并同时配置办公室之间的站点到站点 VPN。这些工作基于 OPNsense 防火墙,因此网络边界和远程访问一并规划。
同样的方法也适用于摄像头系统:录像机通过 VPN 远程查看,因此没有任何一台暴露在公共互联网上。
相关服务
了解更多
- 维基百科上的 Tailscale 词条对该公司和产品的中立介绍。
- Tailscale厂商的官方网站,提供套餐以及工作原理的说明。
- Tailscale 文档面向正在规划部署的团队,介绍部署以及背后的访问规则。








