
它是什么
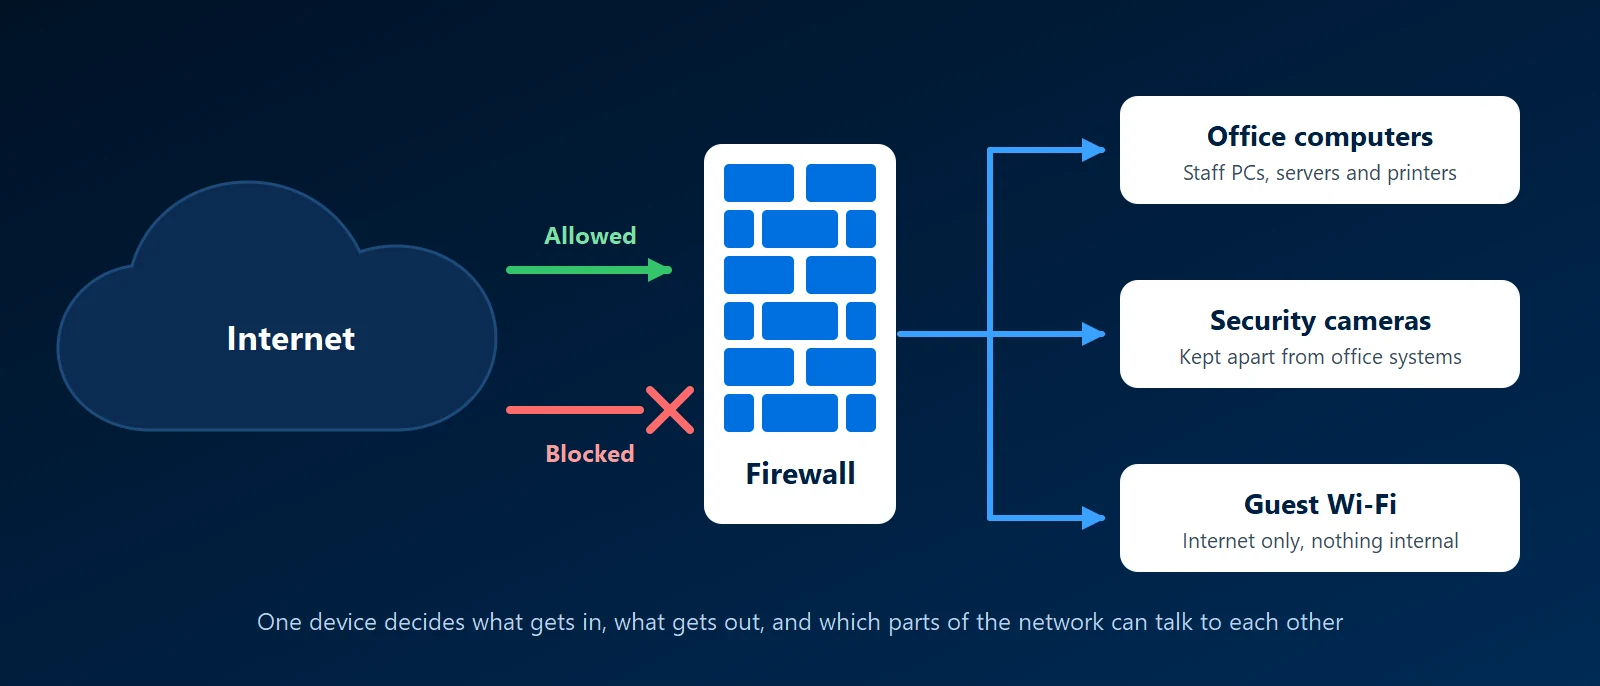
规则由管理员编写。典型的办公室规则集允许员工电脑访问互联网,只放行企业对外发布的少数几个服务,并丢弃其他所有传入连接。
如今大多数防火墙是有状态的。这意味着防火墙会记住哪些连接是您自己的电脑发起的,允许回复返回,并拦截无人请求的流量。
防火墙可以是硬件设备,也可以是运行在标准硬件或虚拟机上的软件。设备购买简单、即插即用。在标准硬件上运行软件,则让企业可以自己选择机器,也避免被绑定到某一家厂商。OPNsense 和 pfSense 就是软件类的例子。
为什么它对企业重要
- 不只是拦截:企业防火墙通常还提供面向远程员工和其他办公室的 VPN、标记已知攻击模式的入侵检测,以及拦截网站类别的内容过滤。
- 分段:VLAN 把网络划分成不同区域,例如员工、访客、摄像头和服务器,由防火墙控制每个区域能访问什么。
- 高可用:两台防火墙可以组成一对运行,第一台故障时第二台自动接管,因此一台设备损坏不会让办公室停摆。
- 超越家用路由器:家用路由器把基础防火墙与 Wi-Fi 捆绑在一起,在 VLAN、详细日志、大量 VPN 用户或故障切换方面几乎没有余地。
这在我们的工作中如何体现
我们在以高可用方式成对部署的 OPNsense 防火墙之上构建企业网络,并配备 VLAN 分段、站点到站点 VPN 和 Tailscale 远程访问。当客户已在使用其他厂商的防火墙(例如 Fortinet)时,我们会先支持现有设备,再考虑是否建议更改。
我们的网络与防火墙页面更详细地介绍了构建过程。
相关服务
了解更多
- 维基百科上的防火墙对防火墙类型及其历史的概述。
- 维基百科上的有状态防火墙讲解连接跟踪的工作原理,适合好奇有状态检测作用的读者。








